AI議事録自動化の導入が決まった後は、ツールを契約して録音を始めるだけでは不十分です。先に対象会議、関係部署の役割、会議データの権限・保存・削除ルール、議事録の確認・承認手順を決めます。
導入決裁後の進め方は、次の8段階です。
- 自動化の目的と対象会議を決める
- 現場・情報システム・総務・管理職の役割を分ける
- セキュリティ、個人情報、権限、保存ルールを確認する
- ツールを設定し、試験導入の計画を作る
- 限定した会議で録音から承認・共有まで試す
- 結果を評価し、本格導入・再試験・停止を判断する
- 社内マニュアルと運用ルールを整える
- 本格展開後にKPIを確認し、運用を見直す
本記事では、AI議事録ツールの選び方や録音・要約の基本操作ではなく、決裁済みのツールを安全に社内へ展開し、継続利用につなげる実務に絞って解説します。
AI議事録自動化の社内導入フローを最初に確認する
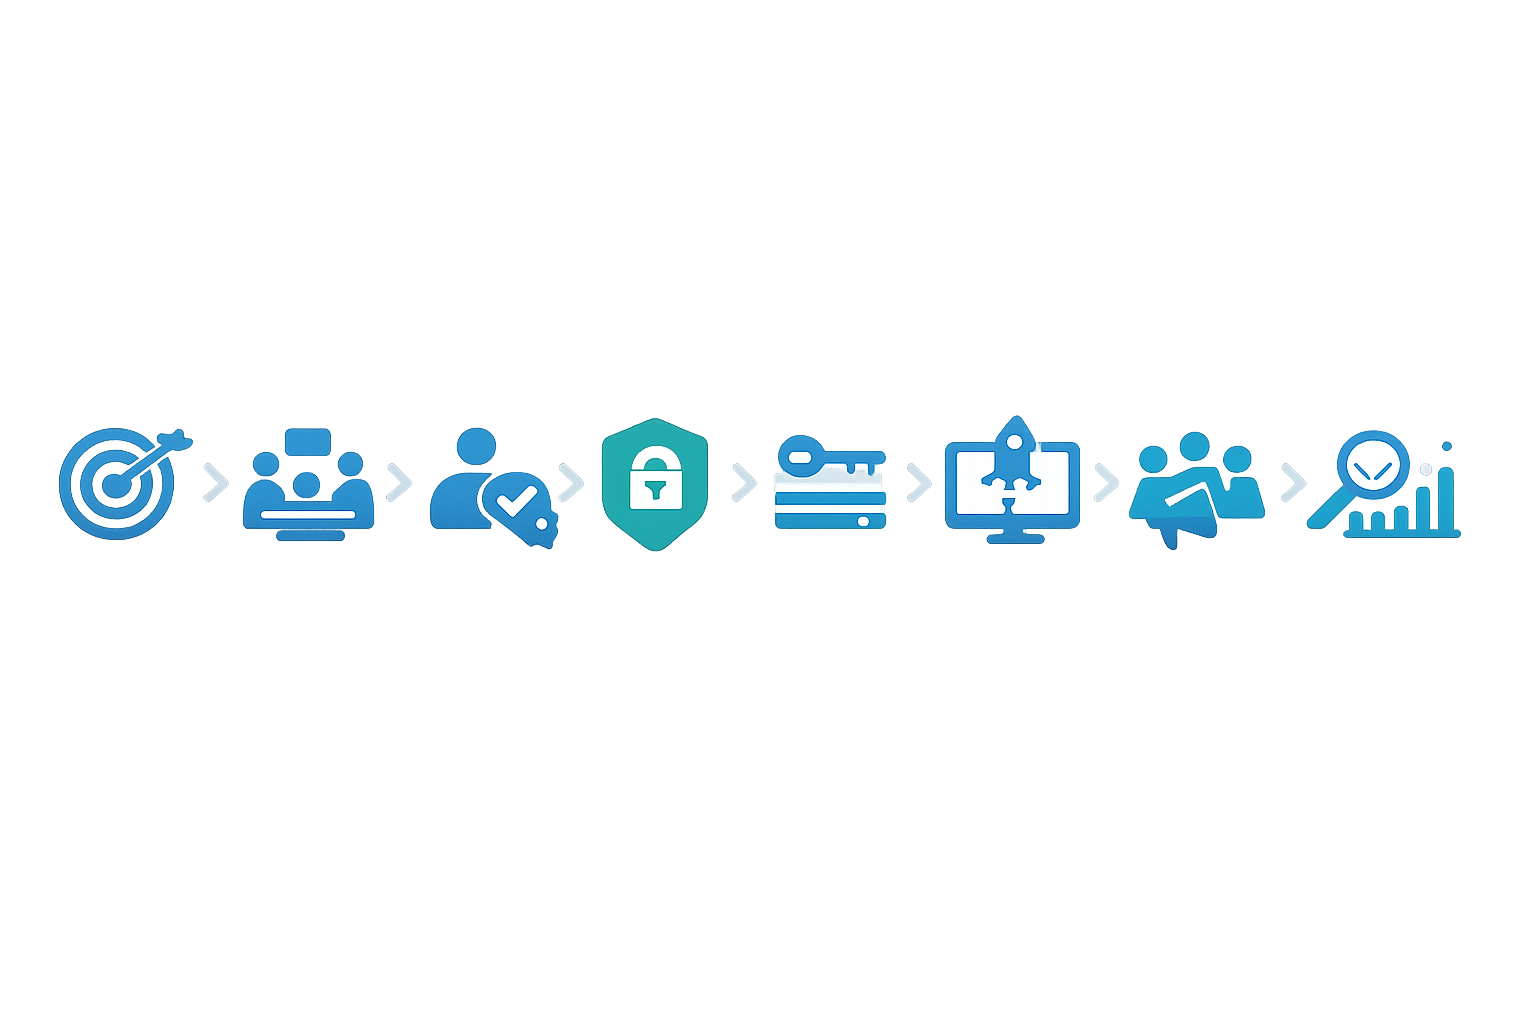
導入決裁後に進める社内導入の全体像
導入決裁は、予算や導入方針の承認を示すものです。会議ごとの利用可否、権限、保存期間、削除方法まで決まったとは限りません。決裁書の内容を、実行計画・責任分担表・設定確認表・試験導入計画へ展開します。
AI議事録自動化は、導入時だけでなく、運用中のレビューや利用終了時のデータ削除まで含めて管理します。AIリスク管理をGovern、Map、Measure、Manageの4機能で整理するNIST AI RMFも、役割分担や評価項目を考える際の参考になります。
各工程で決めること・担当者・完了条件
次の表は、導入管理表の骨子です。実際に使う際は、担当者名、期限、確認日、未解決の論点を追加してください。
| 工程 | 主な担当 | 確認資料 | 完了条件 |
|---|---|---|---|
| 目的・対象会議 | 現場・管理職 | 対象会議一覧 | 利用・除外基準がある |
| 役割分担 | 現場・情シス・総務など | 責任分担表 | 担当者・承認者が明確 |
| セキュリティ | 情シス・法務など | 規約・契約・資料 | 保存・権限・削除を確認 |
| 試験導入 | 現場責任者・運用担当 | 試験計画・評価シート | 評価指標・停止条件がある |
| 本格展開 | 管理職・運用担当 | マニュアル・KPI表 | 利用方法と責任者を周知 |
完了条件が曖昧な工程は、次の工程へ進む前に具体化します。
導入目的と利用する会議の範囲を決める
自動化で改善したい業務とゴールを明確にする
「議事録を自動で作る」だけでは、導入効果を評価できません。会議前後の作業を分解し、何を改善したいのかを記録します。
- 文字起こしの確認にかかる作業
- 決定事項、未決事項、担当者、期限の確認
- 承認済み議事録の共有
- 議事録からタスクへ反映する作業
- 録音前の周知と会議後の修正
ゴールは「議事録の作成・修正にかかる時間を測る」「タスクへの反映状況を記録する」のように、導入後に確認できる形へ整えます。目標値は、導入目的と自社の現状から設定してください。
機密度に応じて利用対象と除外対象を分ける
会議には、参加者名、発言内容、顧客情報、従業員情報などが含まれることがあります。人事評価、懲戒、M&A、未公開の財務情報、顧客の機密情報、要配慮個人情報を含む会議は、一般会議と分けて利用可否を確認します。
- 一般会議:社内共有の範囲と利用目的を確認する
- 社内限定会議:参加者や関係部署に閲覧範囲を限定する
- 顧客情報を含む会議:契約と個人情報の扱いを確認する
- 高機密会議:録音や外部サービス利用の可否を個別に判断する
「機密会議はすべて禁止」と一律に決めるのではなく、社内規程、契約、データ処理の実態を踏まえて法務・個人情報保護担当と確認します。
対象会議・参加者・議事録の利用者を一覧化する
会議名だけでなく、誰が録音し、誰が修正・承認し、誰が閲覧するかを一覧にします。例えば営業部の週次営業会議を試験対象にし、現場責任者を確認者、情報システム部を権限設定担当、総務・法務部を周知と規程確認の担当にする整理です。経営会議や人事評価会議は、機密度を確認したうえで対象から除外することも検討します。
導入決裁後の実行計画と関係部署の役割を整理する
稟議内容を実行計画へ落とし込む
稟議書から、次の項目を抜き出して実行計画にします。
- 導入目的と対象部門
- 契約・アカウント準備の担当
- 会議データの確認者
- 試験対象と評価方法
- 本格展開の判断者
- 利用終了時のデータ削除・契約終了手順
試験導入の期間は、説明用の推奨例として2〜4週間程度を設定できます。ただし、公的な標準期間ではありません。会議頻度、対象会議数、参加者数、修正作業量、セキュリティ確認の進捗に合わせて調整します。
現場・情報システム・総務・管理職の役割を分ける
- 現場部門:業務要件、対象会議、議事録確認、運用評価
- 情報システム部門:アカウント、認証、権限、ログ、連携
- 総務・法務・個人情報保護担当:社内規程、個人情報、契約、国外移転
- 管理職:利用方針の周知、会議運営、確認責任者の明確化
実際の所管は会社の規程や組織構造によって異なります。担当者だけでなく、不在時の連絡先も記載してください。
確認事項ごとの責任者と承認者を明確にする
責任分担表には、会議の利用可否、契約確認、権限設定、保存期間、試験結果、マニュアル公開、本格展開の判断を項目として記載します。「確認済み」だけでなく、判断者、承認者、承認日も残します。
会議データのセキュリティ・権限・保存ルールを確認する
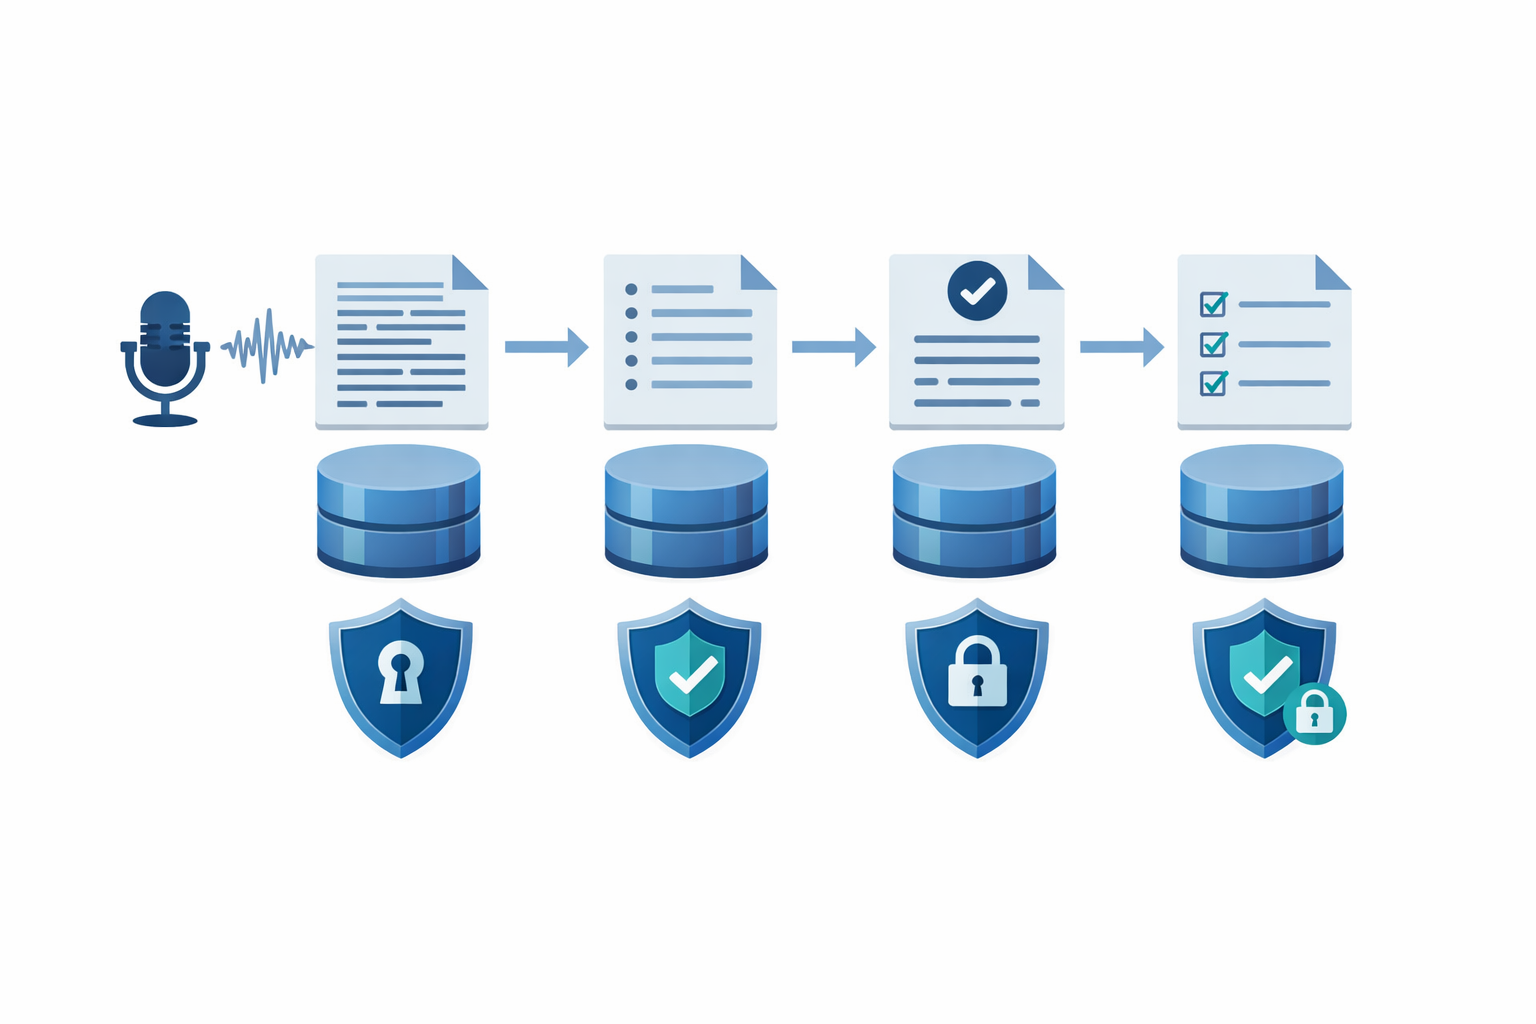
音声・文字起こし・議事録の取り扱いを確認する
会議の音声や発言内容は、内容によって個人情報または個人データに該当し得ます。録音前に、録音する事実や利用目的を参加者へどう伝えるかを社内ルールに記載します。社外参加者への説明方法も、法務・個人情報保護担当と確認してください。
録音時の利用目的の明示や同意の要否は、取得方法などを踏まえた個別判断が必要です。「録音には必ず同意が必要」「周知だけで問題ない」と一律に断定しないようにします。
個人情報保護委員会「通話による音声データを録音する場合の利用目的の明示に関するFAQ」
会議の機密度に応じて共有範囲を決める
全社公開を初期設定にせず、会議単位、部署単位、プロジェクト単位など、業務上必要な範囲を検討します。例えば、原音声と修正中データは限定権限、承認済み議事録は参加者と関係部署、タスク一覧は担当者と上長に公開する整理です。
外国事業者のクラウドサービスでは、サーバの所在地だけで判断できない場合があります。データ処理主体、処理国、委託先、国外移転、契約上の措置を確認してください。
管理者・運用担当者・閲覧者の権限を設定する
少なくとも、管理者、運用担当者、議事録の作成・修正担当者、会議参加者、閲覧者の役割を分けて検討します。閲覧、編集、共有、削除を同じ権限にせず、会議の機密度と業務上の必要性に応じて設定します。
確認項目には、管理者権限の保護、認証方式、アクセス制御、多要素認証やSSOの有無、アクセスログ・操作ログ、重要操作の制限、サービス提供者との責任分界を含めます。機能名はツールごとに異なるため、最新の製品仕様と管理者向け資料を確認してください。
内閣サイバーセキュリティセンター「政府機関等の対策基準策定のためのガイドライン」
保存場所・保存期間・削除方法をデータ別に決める
原音声、自動文字起こし、要約、修正中議事録、承認済み議事録、タスク情報は、同じ期間で保存する必要はありません。データの種類ごとに、次を決めます。
- 保存場所とデータ処理主体
- 保存期間
- 閲覧・編集できる担当者
- 削除担当者と削除方法
- バックアップや契約終了後の削除
- 監査ログや削除記録の扱い
原音声を短期保存し、承認済み議事録を業務記録として別管理する方法もあります。ただし、採否は社内規程、法令、契約、ツールの削除機能を照合して決めてください。
小規模な試験導入で運用上の課題を確認する
試験対象の会議・参加者・担当者を決める
会話形式、参加者、専門用語、オンライン・対面の違いなどを踏まえて対象会議を選びます。現場責任者、録音担当、議事録確認者、承認者、情報システムの問い合わせ担当を開始前に決めます。
高機密の会議を対象に含める場合は、利用可否と共有範囲を別途確認します。対象を限定して始める場合も、本格展開前に異なる会議形式で追加検証する計画を残します。
2〜4週間程度の試験導入計画を作成する
試験計画には、対象会議、参加者、実施期間、操作担当、評価指標、問い合わせ先、停止条件を記載します。期間は推奨例であり、数回の会議だけで判断しないよう、会議頻度や修正作業量に合わせて設定します。
精度以外の評価指標も記録する
文字起こしや要約の品質だけでなく、録音前の周知から承認・共有、タスク登録までを確認します。
- 対象会議での利用状況
- 録音前の周知実施状況
- 議事録の確認・修正・承認・共有状況
- 作成時間と修正時間
- タスクへの反映状況
- 問い合わせ件数と内容
- 誤共有や権限設定ミスなどのインシデント
固有名詞、数値、期限、否定表現、発言者、決定事項、担当者、未決事項は、人が確認してから確定版にします。
本格導入・再試験・停止の条件を分ける
試験結果は、次の3区分で整理すると判断しやすくなります。公的な合格基準ではなく、自社で設定する確認枠です。
- 進める:周知、確認、承認、共有、タスク反映が計画どおり成立している
- 条件付きで再試験:修正負担、操作、権限、会議形式に課題がある
- 停止・対象変更:誤共有、権限設定不備、データ削除不能、重要な議事誤りが発生した
延期や対象変更を行う場合は、発生場面、原因、担当者、修正内容、再試験条件を記録します。
社内マニュアルと議事録の運用ルールを整える
社内マニュアルに記載する項目
- 利用対象・禁止対象の会議
- 録音前の周知方法
- 録音の開始・停止
- 議事録の確認と誤りの修正
- 承認・共有・タスク登録
- データの保存・削除
- 障害時の代替手順
- 問い合わせ先と事故報告先
生成AIの利活用ガイドラインやルールは、策定後に文書化し、運用に合わせて見直します。IPAの資料も社内ルールを整理する際の参考になります。
録音前の周知と会議後の確認ルールを決める
録音開始前に、録音する事実、利用目的、議事録の利用者、問い合わせ先を伝える文面を用意します。法的な同意書と決めつけず、法務・個人情報保護担当の確認を前提にしてください。
会議後は、確認担当者が固有名詞、数値、期限、発言者、決定事項、担当者、未決事項を確認し、修正履歴や承認日時を残します。
承認者・共有先・タスク担当者を明確にする
議事録の作成者と正式版として承認する人を分けるかどうかを決めます。共有先は会議参加者、関係部署、タスク担当者などに分け、全社共有を標準にしない運用も検討します。
AIが抽出した担当者や期限は、本人または会議責任者が確認してからタスクへ登録してください。
社員への周知と問い合わせ対応を整える
周知では、利用目的、対象会議、録音前の案内、議事録の確認者、禁止事項、問い合わせ先を伝えます。問い合わせは、操作、権限、誤認識、共有、削除などに分類して記録し、マニュアルの修正材料にします。
本格展開後の利用定着をKPIで測定する
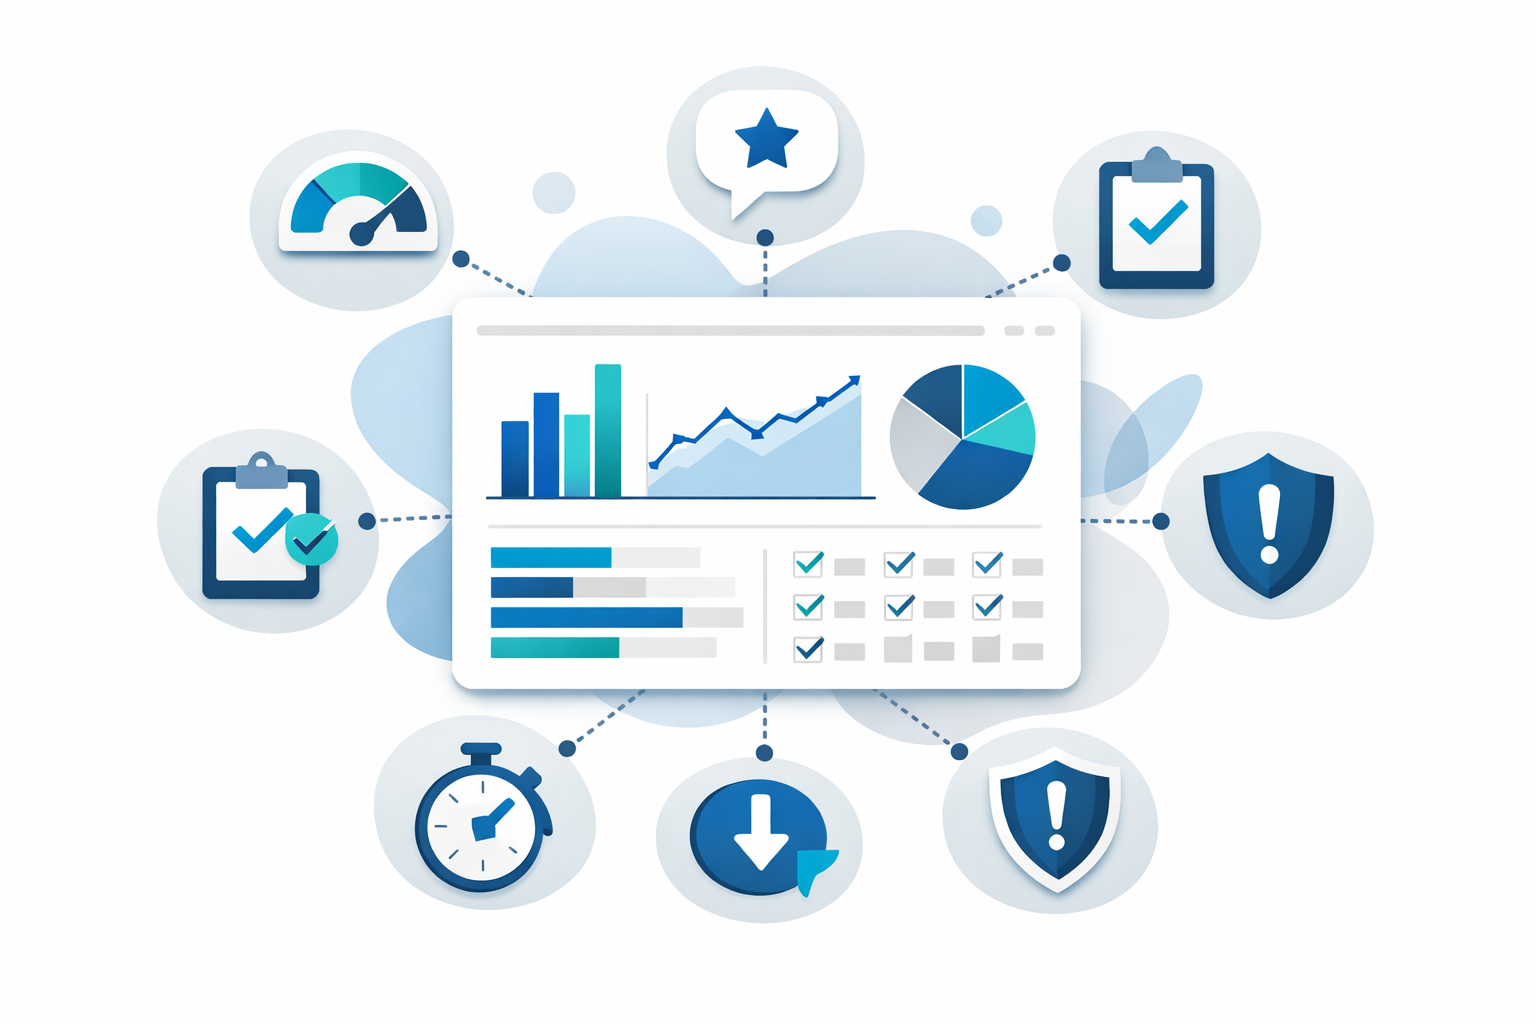
利用率・議事録確認率・タスク反映率を確認する
利用率だけでは、議事録が確認されているか、安全に共有されているか分かりません。導入目的に応じて、次の指標を組み合わせます。
- 対象会議に対する利用状況
- 録音前の周知実施状況
- 議事録の確認・修正・承認・共有状況
- タスクへの反映状況
- 確認担当者の設定状況
- 承認期限の遵守状況
これらは公的に統一されたKPIではなく、自社で管理するための指標です。利用状況と品質・安全性を分けて確認してください。
作業時間と修正負担を評価する
議事録作成時間、修正時間、承認までの時間、問い合わせ対応時間を記録します。導入前後を比較する場合は、会議の種類や参加者など、比較条件も残します。
定期レビューで運用を改善する
定期レビューでは、KPIだけでなく、誤認識の種類、録音失敗、権限ミス、共有先の誤り、削除処理、問い合わせ内容を確認します。NIST AI RMFは、本番導入前のテスト、運用中の測定・評価、結果の文書化という考え方を示しています。
NIST「AI Risk Management Framework 1.0」
利用されない場合の原因と改善策を確認する
利用状況が低い場合は、次の順番で事実を確認します。
- 対象会議と禁止対象が伝わっているか
- 録音や議事録確認の操作に負担がないか
- 確認担当者と承認者が設定されているか
- 閲覧権限や共有先に問題がないか
- マニュアルと問い合わせ先が分かる状態か
- 管理職が利用方針を周知しているか
原因を推測せず、未確認の議事録、承認遅延、権限エラー、問い合わせ内容などの記録から見直します。
AI議事録自動化の導入で起こりやすい失敗を防ぐチェックリスト
対象会議・権限・保存ルール
- 利用対象と除外対象の会議を決めた
- 参加者、確認者、承認者、閲覧者を整理した
- 原音声、文字起こし、議事録、タスク情報を区別した
- 保存場所、保存期間、削除担当者、削除方法を決めた
- 処理主体、処理国、委託先、国外移転を確認した
- 学習利用、暗号化、認証、ログ、バックアップを確認した
試験導入の評価と責任者
- 試験対象、期間、参加者、担当者を決めた
- 精度以外の評価指標を設定した
- 確認・承認・共有・タスク登録を試験した
- 停止条件と再試験条件を決めた
- 本格展開を判断する承認者を決めた
社内展開後の定着状況
- 録音前の周知文が現場で使われているか
- 議事録の確認責任者が明確か
- 修正や承認の手順が長くなっていないか
- 共有範囲と権限が業務に合っているか
- 問い合わせが同じ内容に偏っていないか
- KPIを利用率だけで判断していないか
自社の導入準備状況を確認する
- 自動化したい業務とゴールが決まっている
- 利用する会議と除外する会議を説明できる
- 現場、情報システム、総務・法務、管理職の役割が決まっている
- 会議データの機密度と共有範囲を整理している
- 保存場所、保存期間、削除方法を決めている
- 録音前の周知方法と会議後の確認手順がある
- 試験導入の評価指標と停止条件がある
- 本格展開後の確認担当者がいる
AIの導入・運用・見直しを組織的に管理する考え方は、経済産業省のAI事業者ガイドラインでも扱われています。自社の規模や業務内容に合わせ、必要な項目を社内規程へ落とし込んでください。
よくある質問
AI議事録自動化は導入決裁後、最初に何を決めればよいですか?
自動化の目的、利用する会議と除外する会議、関係部署の担当者、導入完了の条件を決めます。決裁書を対象会議一覧、責任分担表、セキュリティ確認票、試験導入計画へ展開してください。
AI議事録の録音データや議事録は誰が閲覧できますか?
会議の機密度と業務上の必要性を基準に、管理者、運用担当者、修正担当者、参加者、閲覧者の権限を分けます。閲覧・編集・共有・削除を同じ権限にせず、会議ごとの共有範囲を決めます。
試験導入では何を評価すればよいですか?
文字起こしや要約の精度だけでなく、録音前の周知、議事録の確認・修正・承認・共有、タスク反映、作業時間、問い合わせ、権限ミスや誤共有を確認します。
社内マニュアルには何を記載すべきですか?
利用対象・禁止対象、録音前の周知、録音操作、議事録の確認・修正・承認・共有、タスク登録、保存・削除、障害時の代替手順、問い合わせ先、事故報告先を記載します。
社員が使わない場合はどう改善すればよいですか?
対象会議、操作負担、権限、確認責任者、共有方法、マニュアル、管理職による周知を確認します。利用率だけでなく、議事録確認率、承認状況、問い合わせ内容をもとに運用を見直してください。
導入決裁済みでもセキュリティ確認は必要ですか?
必要です。決裁後も、会議別の利用可否、データ処理主体、保存場所、閲覧権限、保存期間、削除方法、ログ、社外参加者への周知、契約終了後のデータ処理を確認します。
まとめ
AI議事録自動化は、ツールを契約して録音を始めるだけでは完了しません。対象会議、責任者、権限、保存・削除ルール、確認・承認手順、試験評価、定着KPIまで設計して、初めて社内業務として運用できます。
- 目的と対象会議を決める
- 関係部署の役割と承認者を決める
- 権限・保存・削除・国外移転を確認する
- 限定した会議で試験導入する
- 精度だけでなく確認、承認、共有、タスク反映を評価する
- マニュアルと周知文を整え、本格展開後もKPIを確認する
まずは対象会議一覧と責任分担表を作成し、利用可否、確認者、保存ルールの未決事項を洗い出してください。そのうえで、社内規程とツールの最新仕様を照合し、試験導入の判断条件を設定しましょう。