
ChatGPTのプロンプトテンプレートを社内で標準化するなら、文章だけを統一してはいけません。対象業務、入力できるデータ、出力の確認者、管理責任者、承認、版管理、レビュー、廃止までを一つの運用として設計します。
この記事は、個人向けのコピペ用テンプレート集ではありません。社員ごとにプロンプトの品質や使い方がばらばらになっている企業が、どのテンプレートを共通化し、誰が管理・承認し、どのように安全に更新するかを決めるための実務ガイドです。
結論として、最初から全社一斉に統一するのではなく、1部署・1業務に対象を絞り、現行版・管理責任者・出力確認者・利用停止手順を登録することから始めます。プロンプトの詳しい書き方や用途別の例文は、別の個人向け記事で扱うべきテーマです。
ChatGPTプロンプトテンプレートを社内標準化する目的と対象範囲
社内標準化の対象は、プロンプトの文面だけではありません。誰が、どのデータを使い、どの出力を、誰の確認を経て利用するかまで定義します。
個人任せのプロンプト運用で起こる課題
同じ業務でも、指示内容、参照情報、出力形式、確認方法が利用者ごとに異なると、成果物を確認する観点がそろいません。作成者の異動後に目的や更新方法が分からなくなったり、旧版が使われ続けたりすることもあります。
標準化する業務を決める観点
次の項目を確認し、標準化する対象を決めます。
- 利用目的と業務上の利用場面が明確か
- 入力データの種類と入力可能な範囲を定義できるか
- 期待する出力形式を共通化できるか
- 出力を確認する担当者を決められるか
- 誤出力時の扱いや利用停止条件を決められるか
- 更新・廃止の責任者を置けるか
標準化の対象外にする範囲
ブレーンストーミングや文章の初稿作成など、低リスクの個人作業は個人用として扱う方法があります。ただし、社外提出物、顧客情報、重要な判断に関係する出力は、標準テンプレートや人による確認の対象にするかを定めます。
対象外にした業務にも、入力禁止情報や社内の利用ルールは適用します。
標準テンプレートと部署・個人向けテンプレートを切り分ける方法
すべてを全社共通にすると業務固有の条件を入れにくくなり、部署ごとに自由に作ると管理対象が分散します。まずは、目的とリスクに応じて3種類に分類しましょう。
| 分類 | 適した範囲 | 管理の要点 |
|---|---|---|
| 全社共通 | 複数部署で目的・入力・確認手順を共通化できる業務 | 共通の現行版と確認基準を管理 |
| 部署専用 | 専門知識や部署固有のデータ・承認が必要な業務 | 部署責任者と利用範囲を記録 |
| 個人用 | 低リスクの下書き・発想支援 | 共有時は台帳登録と確認が必要 |
全社共通テンプレートに適した業務
複数部署が同じ目的で利用し、入力項目、出力形式、確認手順を共通化できる業務は、全社共通テンプレートとして整理できます。
説明用の仮想例として、社内会議録の要約があります。入力項目、要約の見出し、未確定事項の表示、機密情報の入力可否、最終確認者を共通項目として台帳に記録します。
部署専用テンプレートとして管理する業務
部署固有の専門知識、承認者、データ項目、社内システムへの転記ルールが必要な業務は、部署専用として分けます。
営業部が商談メモから提案課題を整理するテンプレートは、説明用の仮想例です。営業部の業務責任者を承認者とし、利用範囲や出力確認の方法を台帳に記録します。
個人用テンプレートを共有するときの確認事項
個人用テンプレートを部署や全社へ共有する場合は、目的、入力データ、出力先、機密情報の扱い、現行版、管理責任者を確認します。社外提出物や顧客情報を扱う場合は、個人用のまま共有せず、標準化やレビューの対象にします。
社内プロンプトテンプレートの管理責任者と承認体制を決める
ChatGPTのワークスペース権限と、社内テンプレートの業務責任は別に整理します。製品の管理者が、業務内容や出力品質の承認者を自動的に兼ねるわけではありません。
役割を分けて記録する
- 全社管理担当者:運用ルール、台帳、保管場所、全社共通テンプレートを管理する
- 業務部門の責任者:業務目的、出力基準、利用範囲を確認する
- 法務・情報セキュリティ担当者:個人情報、機密情報、契約やセキュリティ上の事項を確認する
- 作成者:テンプレート案、入力条件、期待出力、テストケースを作成する
- 利用者:現行版を使い、出力を確認し、問題を報告する
テンプレートの承認者を決める
全社共通テンプレートは、全社ルールの管理担当者と業務部門の責任者が確認します。必要に応じて法務・情報セキュリティ担当者を加えます。部署専用テンプレートは、部署の業務責任者を中心に確認します。
承認者の氏名または役割、代替担当者、承認日を台帳へ残してください。
利用停止と緊急改訂の担当者を決める
重大な誤出力、参照規程の失効、入力範囲の変更などが発生した場合に、誰が利用停止を判断するかを決めます。通常の改訂とは別に、緊急停止と緊急改訂の連絡経路を用意し、停止理由と再開条件を記録します。
プロンプトテンプレート台帳と命名規則を整備する
台帳は、テンプレートの所在と責任を確認するための一覧です。テンプレート数が少ない段階では、社内ポータルや共有文書など既存の管理場所から始める方法もあります。
台帳に記録する基本項目
- テンプレートID、名称、版番号、ステータス
- 目的、対象業務、対象部署、利用者
- 作成者、管理責任者、承認者
- 入力可能なデータ区分、入力禁止情報
- 期待する出力形式、出力確認者
- 作成日、更新日、次回レビュー日
- 変更履歴、保管場所、利用モデル
目的は「要約」などの一語で終わらせず、業務のどの場面で使うかを記載します。入力データは、入力可能な区分と禁止情報を分け、出力確認事項には確認者・確認内容・利用停止条件を記録します。
検索しやすく旧版と区別できる命名規則
名称に部署、業務、用途、識別番号、版番号を含める方法があります。説明用の仮想例として、HR-FAQ-001 v1.0のように管理します。回答形式や対象規程の変更をv2.0、誤字修正や説明追加のみをv1.1とする運用例です。
この版番号体系は公的な統一規格ではありません。自社の変更管理ルールとして定義し、台帳とテンプレート本体で表記を一致させます。
申請・レビュー・承認・公開・改訂・廃止の運用フローを設計する
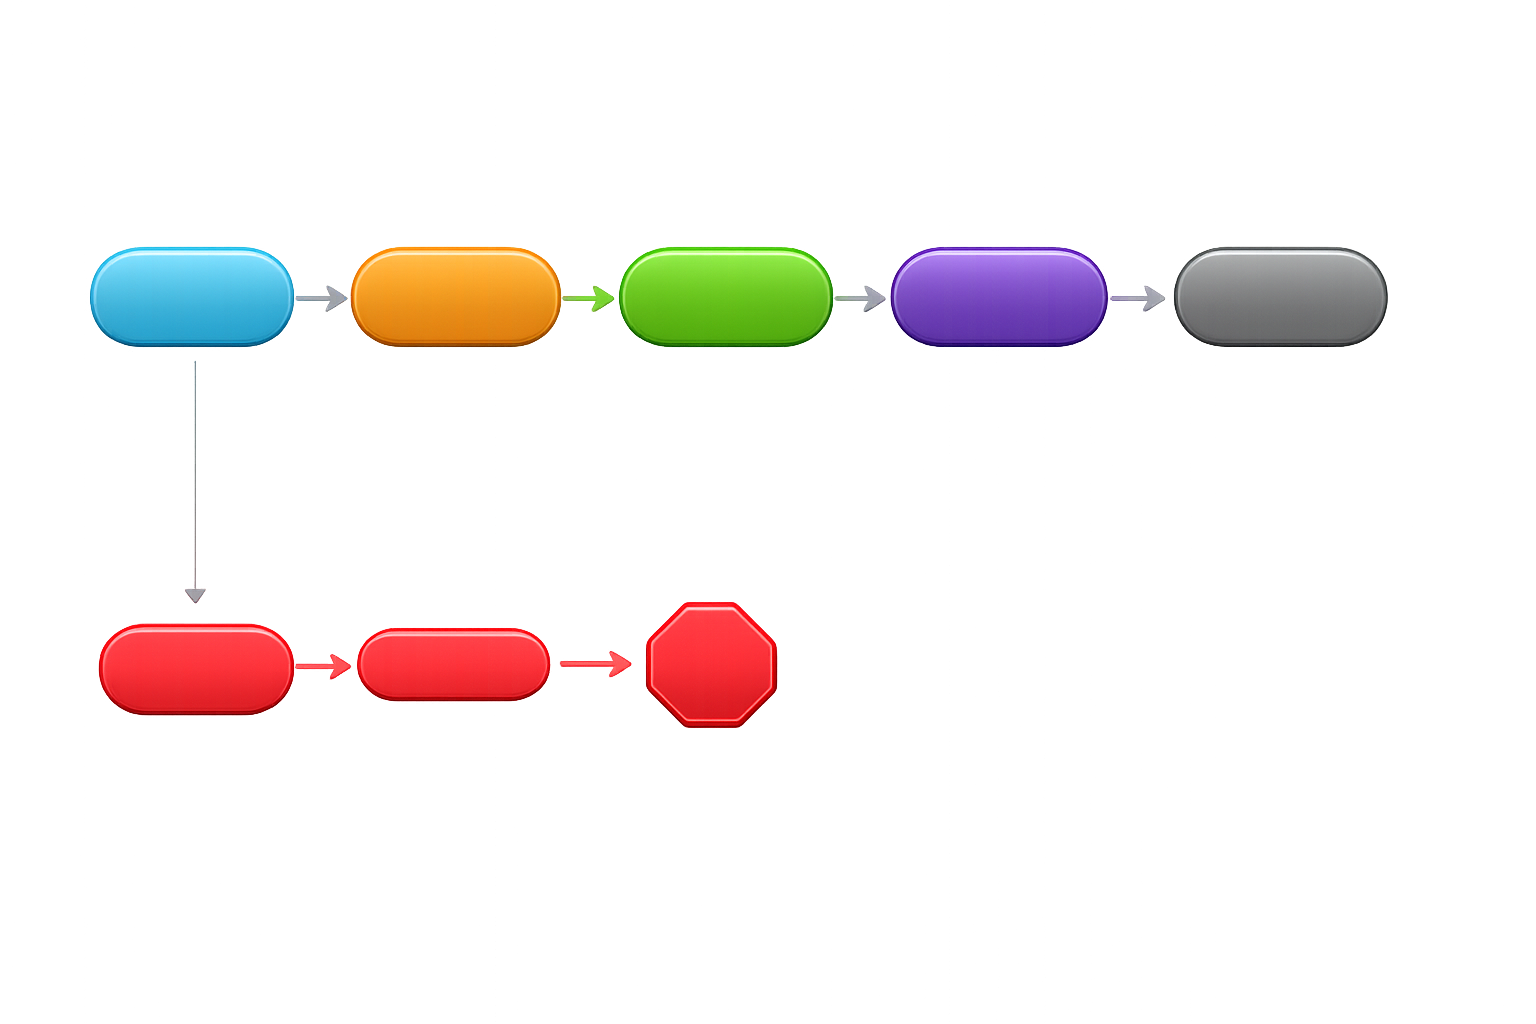
テンプレートを登録して終わりにせず、申請から廃止までの流れを決めます。
新規登録の申請フロー
- 作成者が利用目的、対象者、入力データ、期待出力を記入する
- 既存テンプレートとの重複と分類を確認する
- 機密情報や個人情報の扱いを記載する
- テストケースと出力確認者を指定する
- 管理責任者とレビュー期限を記載して申請する
レビューから承認・公開までに確認する内容
プロンプトの文章だけでなく、業務プロセス上の利用箇所、最終判断者、参照資料、出力先を確認します。正常な入力に加えて、情報不足、誤入力、想定外の依頼を含むテスト結果も確認し、承認後は現行版として一つの保管場所に公開します。
改訂・利用停止・廃止の手続き
改訂理由、変更箇所、影響範囲、再テストの結果、承認者を記録します。次のような場合は、廃止候補として確認します。
- 利用実績がない
- 業務プロセスが変わった
- 参照規程が失効した
- 重大な誤出力が発生した
- 代替テンプレートへ移行した
版管理と品質レビューでテンプレートを継続的に改善する
生成AIの出力は常に一定とは限りません。テンプレートの変更、利用モデルの変更、参照資料の変更を記録し、代表的な入力で再確認します。
版番号と更新履歴を管理する
業務目的や出力仕様の変更と、表現や誤字の修正を区別する版番号を自社で定めます。更新履歴には、変更日、変更者、変更理由、承認者、再テストの有無を記録します。
旧版を停止し現行版へ切り替える
台帳や社内ポータルで現行版を明示し、旧版には「利用停止」「参考用」「移行期限」などのステータスを付けます。保管場所を分散させず、社員が現行版を検索できる入口を用意してください。
出力品質を確認するレビュー基準
レビューでは、次の観点を記録します。
- 業務目的への適合性
- 出力形式の遵守
- 入力不足や誤入力への対応
- 不適切な依頼への対応
- 出力確認に必要な工数
- 利用者が入力条件を理解できるか
テストケースには、通常の入力、情報不足の入力、個人情報を含む入力、攻撃的・不適切な入力、古い社内規程を含む入力を含めます。重要な業務では、根拠資料との照合と人による確認者を設定します。反復改善やテスト・評価の考え方は、OpenAIのプロンプトエンジニアリングガイドも参照できます。
見直しのタイミングと改善提案の扱い
レビュー時期は、業務リスク、利用頻度、モデル変更、社内規程変更、事故や問い合わせの状況をもとに自社で決めます。改善提案は台帳、専用フォーム、問い合わせ窓口などで受け付け、採用・保留・却下の理由を残します。
機密情報・個人情報を守るための利用ルールを定める
法人向けサービスであっても、機密情報を無条件に入力できるとは限りません。契約、設定、保存期間、接続アプリ、権限、社内規程を確認して判断します。
入力禁止情報とデータ区分を定める
入力禁止情報として、個人情報、社外秘情報、認証情報、契約上開示できない情報など、自社で定めた区分を明示します。入力可能なデータについても、匿名化やマスキングの要否を記載します。
社内データを入力する前の確認手順
- データの機密区分と利用目的を確認する
- 利用するアカウント、プラン、契約条件、管理者設定を確認する
- 学習利用、保存、共有リンク、接続アプリ、アクセス権限を確認する
- 必要な範囲に限定し、不要な情報を除く
- 判断に迷う場合は情報セキュリティまたは法務担当者へ確認する
個人情報保護委員会は、生成AIサービスへ個人データを入力する場合、利用目的の範囲や、入力データが応答以外の目的で扱われるかを確認するよう注意喚起しています。詳細は個人情報保護委員会の注意喚起を確認してください。
出力内容と社外利用を確認する
出力はそのまま採用せず、事実、計算、引用、個人情報、社内規程との整合性を確認します。社外提出や顧客対応に使う場合は、確認者と承認方法を定め、誤出力が疑われる場合の利用停止条件を明記します。
1部署・1業務から始める社内標準化の導入手順
全社一斉に進めるのではなく、対象を限定して運用上の課題を確認します。
最初に選ぶ業務の条件
目的、入力データ、出力形式、確認者を記録できる業務を候補にします。社外公開や重要な意思決定に関係する場合は、承認や確認の方法を先に定めます。
利用者と管理担当者を決める
利用者、作成者、業務責任者、全社管理担当者、セキュリティ確認担当者を明確にします。問い合わせ窓口と緊急停止の連絡先も、台帳や運用ルールに記載します。
試行後に確認する項目
試行後は、出力品質、確認工数、利用状況、問い合わせ、誤利用、改善提案を記録します。数値目標を設定する場合は、業務のリスクと社内の判断基準に合わせて自社で定めます。
社員への教育・周知と利用状況の確認を行う
ルールを公開するだけでなく、現行版の探し方、入力禁止情報、出力確認の手順を実際に確認できる状態にします。
使い方と利用ルールを周知する
標準テンプレートの実演、禁止入力の例、出力確認の演習、問い合わせ窓口を用意します。テンプレートごとに、目的、利用対象者、入力欄、出力確認者、禁止事項を短く表示します。
現行版を確認できる保管場所を作る
社内ポータルや共有文書などに入口を集約し、現行版、ステータス、更新日、管理責任者を表示します。メール添付や個人フォルダだけで配布せず、旧版には利用停止などの表示を付けます。
利用状況と問い合わせを改善につなげる
利用状況、問い合わせ内容、誤利用、改善提案を定期的に確認します。問い合わせが集中する項目は、入力例、禁止事項、出力確認手順の見直し候補として扱います。
社内ChatGPTプロンプトテンプレート運用ルールの雛形
次の項目を、自社の運用ルールを作る際のたたき台として利用できます。法令や公的な統一書式ではなく、自社のリスク許容度と業務特性に合わせて調整してください。
標準化の対象範囲と分類
- 全社共通、部署専用、個人用の分類
- 標準化する業務と対象外の業務
- 利用者と利用目的
- 入力可能な情報と入力禁止情報
- 出力確認者と社外利用時の承認
責任者・承認フロー・台帳
- 作成者、管理責任者、業務承認者
- 法務・情報セキュリティ確認の要否
- 申請、レビュー、承認、公開の手順
- テンプレートID、名称、版番号、保管場所
- ステータス、作成日、更新日、次回レビュー日
版管理・レビュー・改訂・廃止
- 版番号の付け方と変更区分
- 変更履歴と再テストの記録
- レビュー時期を決める条件
- 旧版の利用停止方法
- 廃止条件と代替テンプレートへの移行方法
機密情報と利用者の遵守事項
- 入力禁止情報と匿名化のルール
- 利用アカウント、契約、設定の確認
- ファイルアップロードや接続アプリの確認
- 出力の事実確認と人による確認
- 問題発生時の報告先と利用停止手順
社内プロンプトテンプレート運用で起こりやすい失敗と回避策
テンプレートを増やしすぎる
同じ目的のテンプレートを重複登録せず、申請時に既存テンプレートとの差分を確認します。名称、対象業務、対象者、現行版を検索できる台帳を用意します。
承認者や更新担当者が不明確になる
作成者、業務責任者、全社管理担当者を分けて記録し、異動や不在時の代替担当者も定めます。
旧版や個人作成テンプレートが使われ続ける
現行版を一つの入口で公開し、旧版に利用停止や移行期限を表示します。個人用テンプレートを共有するときは、台帳登録と承認を経るルールを設けます。
周知だけで確認・改善を行わない
利用状況、問い合わせ、誤利用、改善提案を記録し、レビューで扱います。教育では、禁止入力と出力確認を実演に含めます。
個人向けテンプレートや作成方法が必要な場合
個人の文章作成、要約、アイデア出しなどのプロンプト例が必要な場合は、個人向けのプロンプト作成記事や用途別テンプレート集へ案内します。ただし、社内で共有する段階では、目的、入力データ、出力確認、管理責任者を追加で確認してください。
よくある質問
ChatGPTプロンプトテンプレートは全社で同じものに統一すべきですか?
すべてを統一する必要はありません。目的、入力、出力確認を共通化できるものは全社共通、専門条件が必要なものは部署専用、低リスクの個人作業は個人用として分類します。
社内プロンプトテンプレートの管理責任者はどの部署が担当しますか?
全社ルールの担当者、業務内容を確認する部署責任者、情報セキュリティや法務の確認担当者、利用者の役割を分けて定めます。
承認時は何を確認すればよいですか?
利用目的、対象者、入力情報、期待する出力、出力確認者、機密情報の扱い、既存テンプレートとの重複、更新担当者を確認します。プロンプト文面だけでなく、業務プロセスのどこで使うかも対象です。
古いテンプレートが使われ続ける場合はどうすればよいですか?
現行版を台帳や社内ポータルで明示し、旧版に利用停止などのステータスを付けます。変更内容、切り替え方法、移行期限を周知し、保管場所を整理します。
部署ごとに異なるテンプレートを使っても問題ありませんか?
部署固有の業務条件がある場合は、部署専用として管理できます。ただし、台帳登録、管理責任者、入力ルール、出力確認、改訂手順を明確にします。
社内でChatGPTを使うとき、機密情報を入力してもよいですか?
利用環境、契約、設定、保存、学習利用、接続アプリ、権限、社内規程を確認して判断します。法人向けプランであることだけを理由に、無条件で入力できるとは扱いません。
テンプレートの品質はどのようにレビューすればよいですか?
業務目的への適合性、出力形式、情報不足や誤入力への対応、誤出力時の扱い、確認者、利用者の使いやすさを確認します。通常の入力だけでなく、情報不足や想定外の入力もテストします。
まとめ
社内のChatGPTプロンプトテンプレートは、文章のコピペ集ではなく業務資産として管理します。全社共通・部署専用・個人用に分類し、台帳、命名規則、管理責任者、承認フロー、版管理、レビュー、廃止条件、機密情報のルールを整えます。
まずは社内の既存テンプレートを洗い出し、1部署・1業務を対象に、現行版、責任者、出力確認者、緊急停止の手順を登録してください。運用後は利用状況や問い合わせを確認し、必要な範囲で標準化を広げます。
AIリスク管理の参考枠組みとしては、NIST AI RMF Coreや、IPAのテキスト生成AIの導入・運用ガイドラインも確認できます。これらは自社ルールを検討するための参考資料として扱い、公開時点の最新情報や社内の法務・セキュリティ基準と照合してください。