生成AIで会社の仕事効率化を進めるなら、全社一斉に使い始めるのではなく、目的・対象業務・入力情報・確認者・評価指標・撤退条件を決めてから、限定的なPoCで検証するのが基本です。
社員が個人アカウントで利用している場合も、単純に禁止するだけではなく、利用実態と入力情報を把握し、正式なサービス、暫定ルール、相談窓口を整えます。そのうえで、稟議、利用規程、社員教育、導入後の効果測定までを一つの運用として設計します。
本記事では、資料のたたき台、議事録の要約、定型メール、公開情報のリサーチ、社内規程の検索補助などを例に、会社として生成AIを導入する際の判断基準と進め方を整理します。個人向けの具体的な操作方法やプロンプト集ではなく、組織導入の実務に焦点を当てます。
生成AIで会社の仕事効率化を進める前に決めること
最初に決めるのは、使うツールではなく、解決したい業務課題です。「生成AIを導入する」だけでは、利用回数を効果と誤認したり、責任範囲が曖昧になったりします。
導入目的を具体的な業務課題に置く
目的は、作業時間の短縮、文書作成、情報検索、会議後の整理、問い合わせ対応の標準化など、測定できる業務課題として記載します。
たとえば、「営業部門で公開情報をもとに競合調査レポートの初稿を作成する」「管理部門で社内規程やFAQを検索する」といった形です。目的が具体的であれば、導入前後の作業時間、修正時間、品質評価などを比較できます。
対象者・対象業務・利用範囲を限定する
対象部門、利用者、業務、入力可能なデータ、利用サービスを明確にします。初期段階では、読み取り、要約、下書きなど、結果を人が確認して差し戻せる業務が候補になります。
顧客情報、未公開情報、認証情報などを入力できるかどうかは、サービスの契約条件と社内の情報分類を確認したうえで別途定めます。
導入可否を判断する比較軸をそろえる
料金だけでなく、次の項目を同じ基準で確認します。
- 入力データの学習利用、保存、削除、保存場所、保存期間
- 管理者権限、SSO・MFA、アカウント発行・削除
- 利用ログ、監査、契約、DPA(データ処理契約)
- 既存のメール、文書、会議、ストレージとの連携
- 利用者数、サポート、費用、解約・移行のしやすさ
- 出力確認にかかる負荷と、誤りが起きた場合の影響
法人向けプランでも、機能やデータの扱いはプラン、地域、契約、設定によって異なります。稟議時点の公式仕様と契約書を確認してください。
社内導入の全体フローを整理する
導入は、利用実態の把握から始め、候補業務の選定、リスク確認、稟議、限定的なPoC、本導入、運用改善へ進めます。
現状の利用状況と社内課題を把握する
社員が個人アカウントで生成AIを使っている場合は、次の項目を確認します。
- 利用しているサービスとアカウントの種類
- 利用部門と業務
- 入力している情報の区分
- 出力の確認方法
- 実感している効果と困っている点
匿名アンケート、部門ヒアリング、契約・アカウントの確認を組み合わせます。調査中は、暫定的な禁止事項と相談窓口を案内し、正式サービスの導入可否を検討します。
候補業務の選定からリスク確認まで進める
候補業務ごとに、入力データ、出力の確認者、誤りの影響、評価指標、既存ツールとの連携を整理します。個人情報や機密情報を扱う場合は、サービス提供者の利用目的、第三者提供・委託、安全管理措置、保存や学習利用の条件を確認してください。
稟議・限定的なPoC・本導入・運用改善の順に進める
- 導入目的と対象業務を決める
- サービス、契約、データの扱いを比較する
- 責任者と評価指標を定めて稟議する
- 対象者を限定してPoCを実施する
- 結果をもとに継続、拡大、見直し、撤退を判断する
- 利用規程、教育、問い合わせ、監視を整えて運用する
経済産業省・総務省のAI事業者ガイドラインでも、経営層の関与、リスクの特定・評価・対応、継続的なモニタリングが扱われています。
PoCの対象業務を効果とリスクで選ぶ
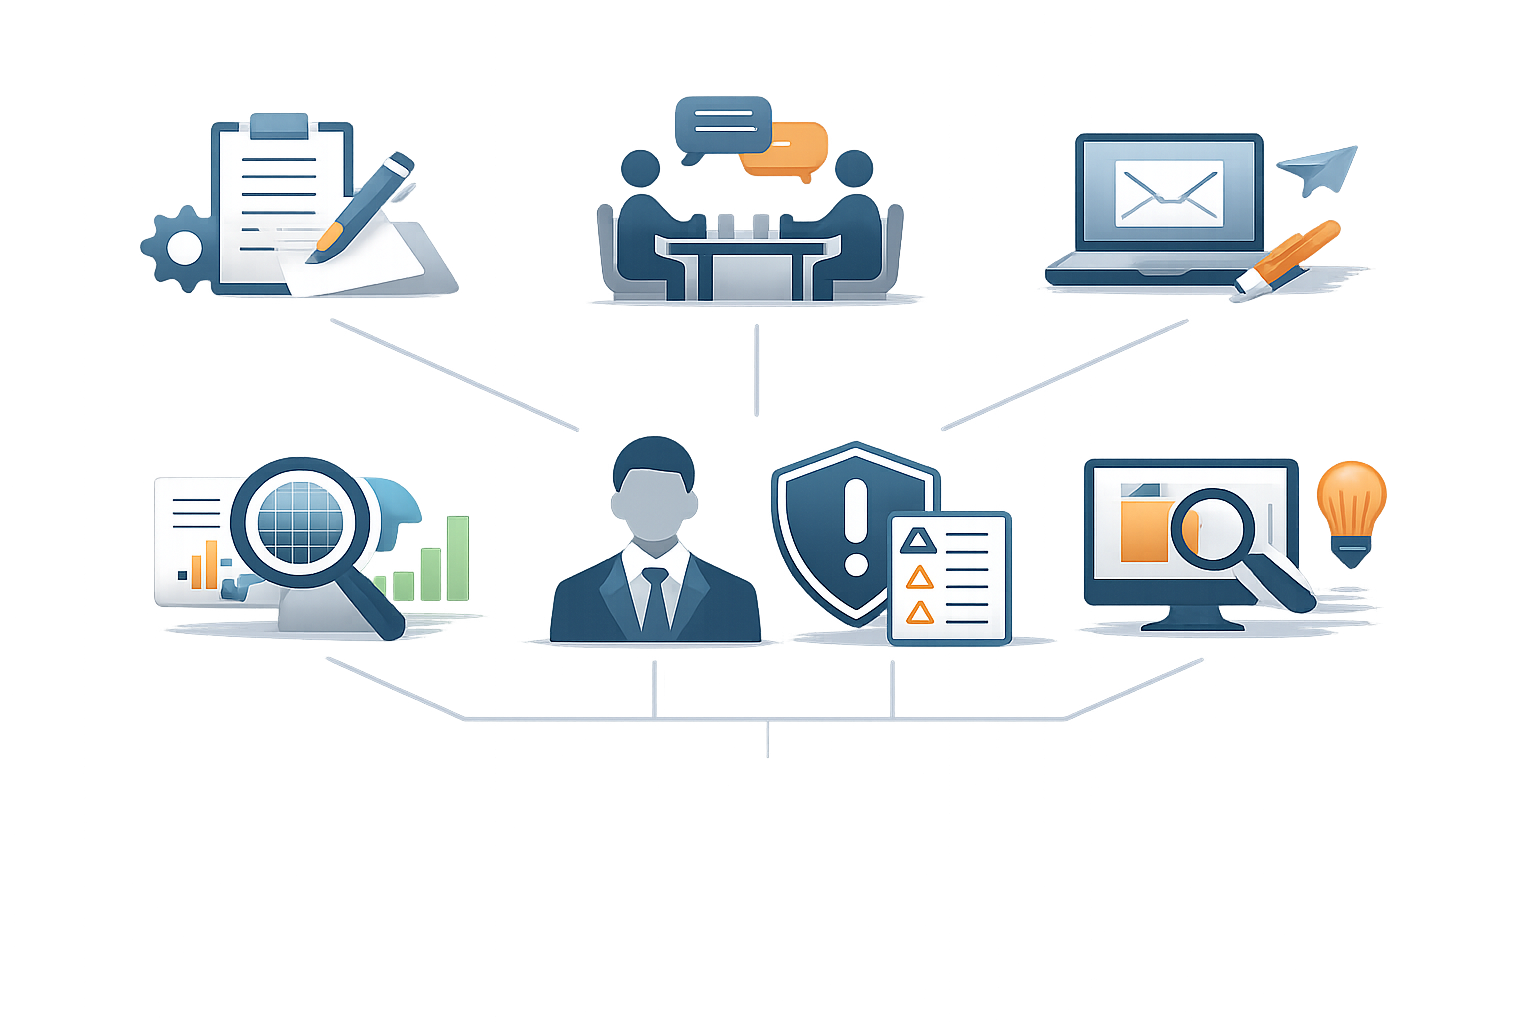
PoCでは、効果だけでなく、出力確認の負荷、情報漏えいの可能性、業務を停止・修正できるかを確認します。初期段階は、入力情報を制限しやすく、成果物を人が確認できる業務が向いています。
PoC候補を効果・リスク・確認負荷で比較する
候補業務は、測定できる効果、入力情報のリスク、確認にかかる負荷をそろえて比較します。
| 業務例 | 測定する指標 | 主な確認事項 |
|---|---|---|
| 資料のたたき台 | 初稿時間・修正時間 | 事実確認・機密情報 |
| 議事録の要約 | 作成時間・品質評価 | 誤要約・共有範囲 |
| 定型メール | 作成時間・修正回数 | 宛先・表現・誤送信 |
| 公開情報のリサーチ | 調査時間・誤認数 | 出典・最新性 |
| 社内規程・FAQ検索 | 正確性・根拠提示率 | アクセス権限・回答不能時の案内 |
表の業務例は、PoC対象を選ぶための確認材料です。効果は業務や利用者によって異なるため、他社の数値をそのまま自社の成果として扱わないでください。
PoCに向く業務と避けるべき業務を見分ける
初期検証では、誤りがあっても人の修正で止められ、入力情報を限定しやすい業務を選びます。
一方、採用、人事評価、懲戒、融資・与信、医療判断、法的判断、顧客への自動回答など、誤出力が人の権利や重要な意思決定に直結する業務は、対象から外すか、厳格な人による確認と承認を設定します。業界規制、契約、社内規程、サービス仕様も確認してください。
検証対象・確認方法・撤退条件を決める
PoC計画には、対象業務、利用者、入力可能な情報、利用期間、確認者、評価指標、問題発生時の連絡先を記載します。
停止・見直しの条件には、重大な情報漏えい、法令・契約違反、外部への誤回答、評価指標の未達、費用超過などを含めます。継続を前提にせず、再設計や撤退も判断できる計画にします。
生成AI導入の稟議・承認で確認する項目
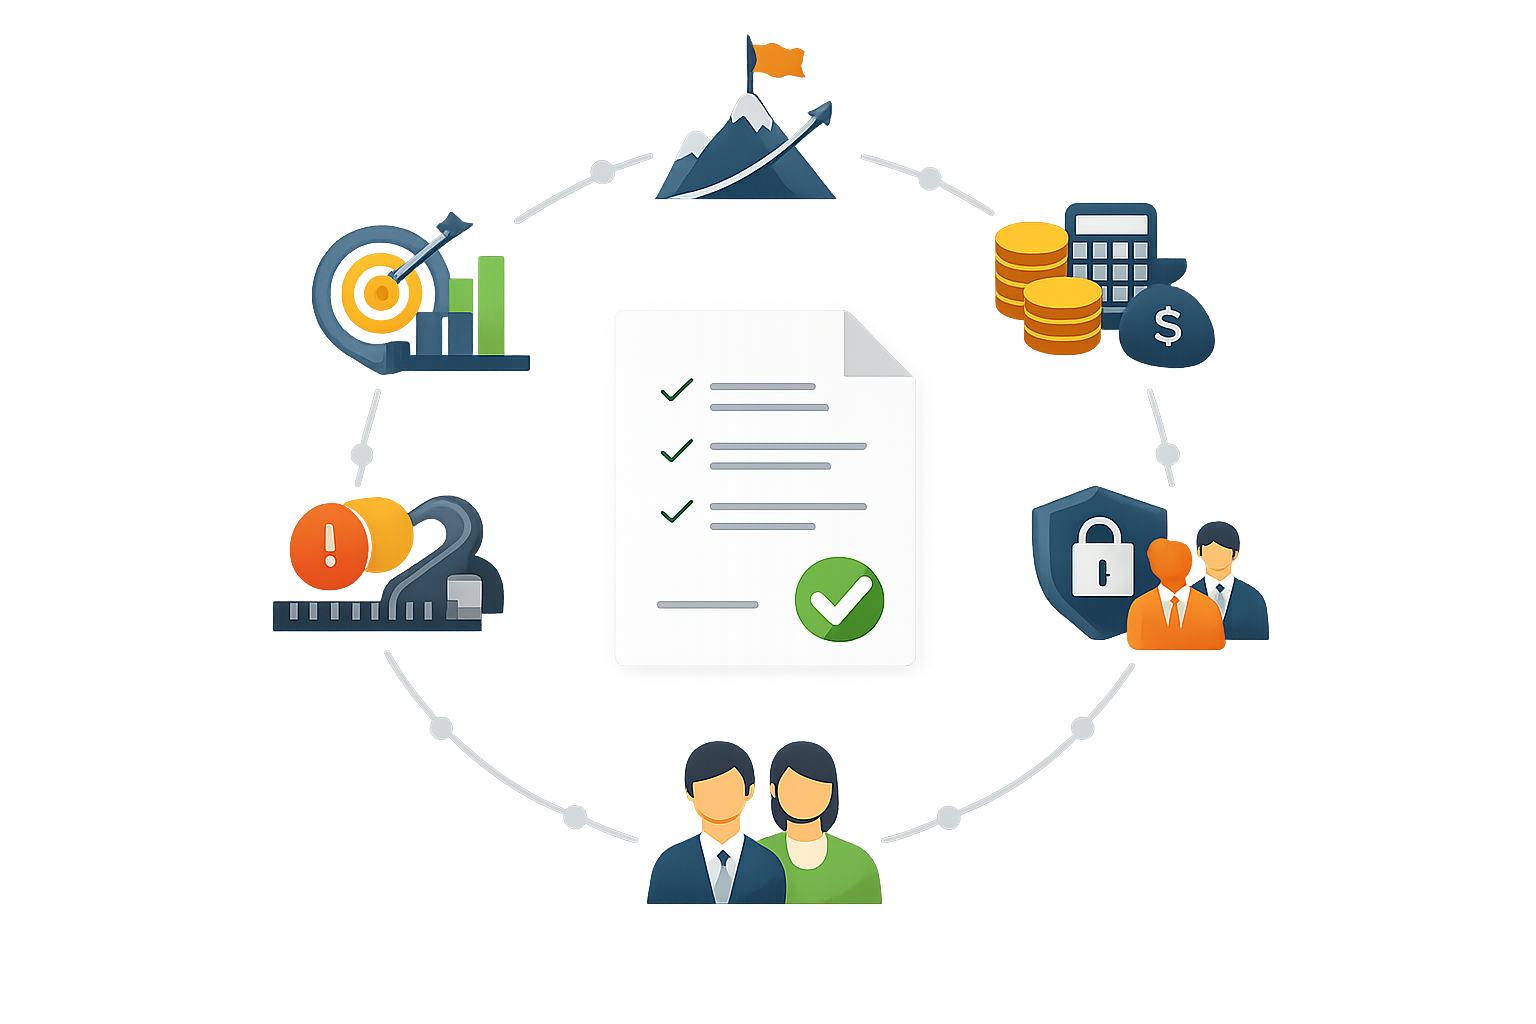
稟議では購入理由だけでなく、導入後の責任分担、リスク対策、PoC後の判断まで示します。
稟議書に記載する導入目的・対象者・利用範囲
- 導入目的と対象業務
- 対象部門、対象者、利用サービス
- 契約形態、費用、PoC期間
- 入力可能なデータと入力禁止情報
- 出力の確認者と最終成果物の責任者
- 教育計画、問い合わせ窓口、インシデント対応
- 継続、拡大、見直し、撤退の条件
費用・期待効果・評価指標を整理する
費用はライセンスだけでなく、管理、教育、既存ツールとの連携、問い合わせ対応の負荷も含めて確認します。
評価指標には、作業時間、初稿作成時間、修正時間、処理件数、品質評価、利用率、継続利用率、従業員満足度、リスク事象を組み合わせます。導入前の基準値を記録し、導入後と比較できるようにしてください。
NBERの研究では、カスタマーサポート担当者を対象に、問題解決件数ベースの生産性が平均14%上昇したと報告されています。ただし、特定企業・特定業務の結果であり、経験やスキルによって効果も異なります。NBERの研究は参考値として扱い、自社PoCで検証してください。
情報漏えい・個人情報・著作権・誤出力のリスクを整理する
個人情報保護委員会は、生成AIサービスに入力した情報がサービス提供者によって機械学習に利用される場合があることを前提に、個人情報を含むプロンプトへの注意を促しています。利用目的、委託先、保存、学習利用、安全管理措置などを確認してください。詳しくは個人情報保護委員会の注意喚起を参照できます。
著作権については、文化庁のAIと著作権についてを確認できます。ただし、個別の行為を確定的に判断するものではありません。第三者著作物の入力、生成物の公開・販売、既存作品との類似、出典表示は、必要に応じて法務へ確認します。
出力は正確性、完全性、最新性が保証されません。事実、引用元、計算、機密情報の混入、不適切表現を人が確認する手順を稟議と利用規程に記載します。
承認者とPoC後の判断権限を明記する
予算承認者だけでなく、PoC責任者、アカウント管理者、規程承認者、インシデント対応責任者を定めます。継続、対象拡大、再設計、契約変更、利用停止を誰が決めるかも明らかにしてください。
無料版・個人向け・法人向けプランを比較する観点
無料版、個人向け有料版、法人向けプランは、名称や価格だけで決めません。比較するのは、会社の利用に必要なデータ保護、管理、契約、連携、撤退のしやすさです。
利用目的と利用者数に合う契約形態を確認する
個人の文章作成だけなのか、複数部門で業務データを扱うのかによって確認事項は変わります。利用者数、データの種類、管理者の必要性、契約形態を整理し、稟議時点の公式料金表、仕様書、契約書で確認してください。
管理機能・データの扱い・連携を確認する
- データ:学習利用、保存、削除、保存場所、保存期間
- 管理:管理者権限、SSO・MFA、発行・削除、利用ログ
- 契約:利用規約、DPA、監査、サポート
- 連携:メール、文書、会議、ストレージとの接続
- 撤退:解約、データ移行、利用範囲の変更
OpenAIは法人向けサービスについて、組織データをデフォルトでモデル学習に利用しないこと、暗号化、管理機能などを説明しています。Microsoft Copilotでは既存のID・権限・保持・監査ポリシーとの連携が説明されています。Google Workspace with Geminiでは、管理者がWorkspaceデータへのアクセスなどを制御できます。
ただし、機能、保存期間、データレジデンシー、Web検索の扱いはプラン、地域、契約、設定によって異なります。各社の公式情報と契約条件を確認してください。
既存ツールとの連携前に権限を棚卸しする
社内データと連携する場合は、AI導入前にDrive、Gmail、SharePoint、OneDriveなどの共有権限を確認します。AIが新たに権限を作るのではなく、既存の権限設定が回答範囲に影響するためです。
導入を中止・変更しやすいか確認する
PoC後に対象業務を変更できるか、アカウントを削除できるか、データを移行できるか、契約を見直せるかを確認します。継続を前提にせず、評価結果に応じて変更できる設計にします。
情報システム・法務・人事・現場・経営層の役割を分担する
生成AI導入では、部署ごとに判断できる事項が異なります。担当と相談先を文書化すると、問題発生時の対応が曖昧になりません。
経営層と現場部門が担う導入判断と業務選定
- 経営層:導入目的、投資判断、許容するリスク、継続判断
- 現場部門:対象業務、評価指標、確認者、利用手順
- 情報システム部門:サービス、アカウント、権限、ログ、セキュリティ
- 法務・総務・人事:契約、規程、教育、相談、インシデント対応
承認者・相談窓口・最終責任者を明確にする
少なくとも、導入判断者、契約・予算の承認者、PoC責任者、アカウント管理者、規程の承認者、問い合わせ窓口、インシデント対応責任者、最終成果物の確認者を定めます。
最終成果物を確認する責任は、現場の担当者にも残ります。AIが作成した文章をそのまま顧客回答や意思決定に使わない体制を整えてください。
生成AIの利用規程と安全な利用ルールを整備する
利用規程は、禁止事項だけでなく、許可されたサービス、申請、確認、教育、事故対応まで定めます。IPAのテキスト生成AIの導入・運用ガイドラインも、導入、運用、リスク管理、文書化を扱っています。
入力してはいけない情報と情報分類を定める
次の情報は、原則として入力禁止または責任者の承認対象にします。
- 秘密情報、未公開の財務・人事情報
- 顧客・従業員の個人情報
- パスワード、APIキーなどの認証情報
- 契約上、第三者提供が制限される情報
- 公開前の製品情報や法務・人事の高機密情報
情報分類の例として、公開情報は許可、社内一般情報は承認済みの法人環境に限定、機密情報・個人情報・認証情報は原則不可と整理できます。実際の分類は、契約、法令、社内規程に合わせて決めてください。
出力内容の確認と責任範囲を定める
AIの出力をそのまま最終成果物や顧客回答に使わないことを基本にします。確認者は、事実、引用元、計算、最新性、機密情報の混入、差別的・不適切な表現を確認します。
著作権・個人情報・機密情報の扱いを定める
第三者著作物を入力する場合、生成物を公開・販売する場合、既存作品との類似が疑われる場合の相談先を定めます。著作権の判断は案件ごとに異なるため、法務または専門家へ確認する流れを規程に含めます。
アカウント管理・申請・違反時の対応を定める
許可するサービス、利用申請、アカウント発行、異動・退職時の削除、ログ確認、違反時の報告先を記載します。情報漏えいの疑いがある場合は、利用を止めて証拠を保存し、社内のインシデント窓口へ連絡する手順を定めます。
社員教育と導入後の運用・効果測定を設計する
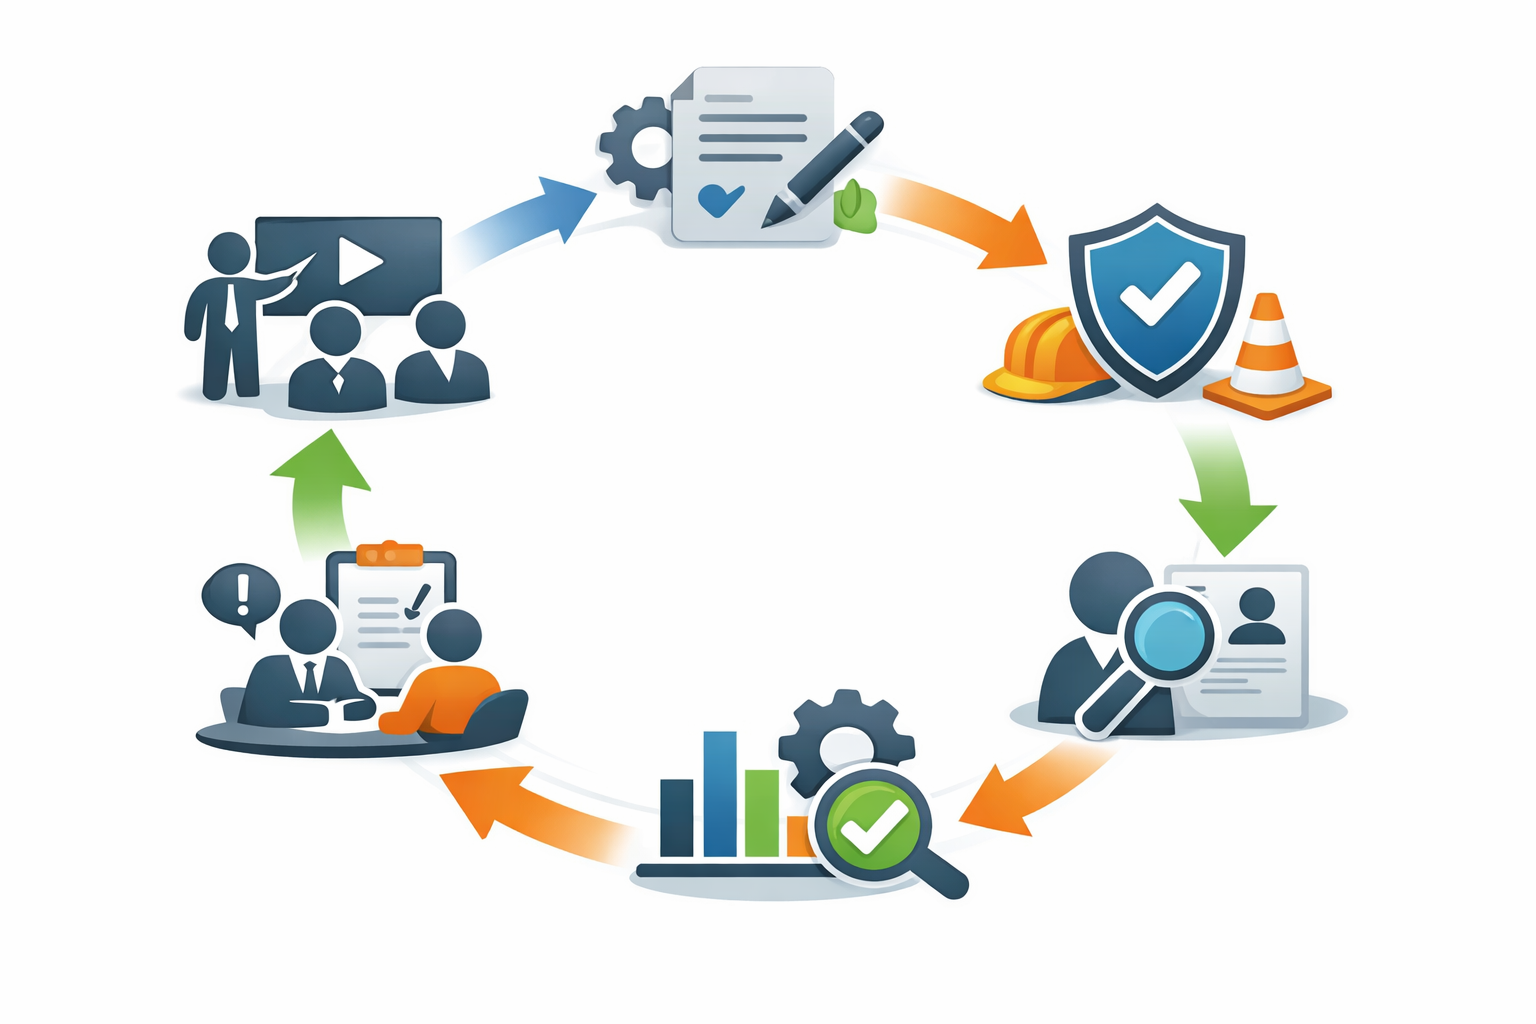
教育では使い方だけでなく、入力禁止情報、出力確認、相談、事故報告を扱います。評価結果をもとに、規程やサービスを定期的に見直します。
社員教育で伝える基本ルール
- 許可されたサービスとアカウントを使う
- 入力禁止情報を確認する
- 出力の事実、引用元、計算を確認する
- AIの回答を最終判断にしない
- 著作権、個人情報、守秘義務を確認する
- 問題があれば利用を止めて相談する
利用申請・問い合わせ・インシデント相談の流れを整える
利用申請では、利用者、部門、業務、入力データ、サービス、確認者を記録します。問い合わせ窓口は、操作、契約・法務、情報セキュリティに分ける方法があります。入力ミスや誤出力も報告対象に含め、相談しやすい運用にします。
作業時間・品質・修正時間・利用率で効果を測る
導入前の基準値を記録し、AI利用後と比較します。作業時間だけでなく、初稿作成時間、修正時間、処理件数、品質評価、利用率、継続利用率などを組み合わせます。
英国政府の政府横断実験では、Microsoft 365 Copilotを約二万人が利用し、文書作成、メール要約、会議・情報整理などを検証しました。平均二十六分/日の時間削減が示されていますが、政府組織、対象ツール、実験条件に依存する参考値です。英国政府の実験結果を自社の効果として扱わず、PoCで再測定してください。
リスク事象と従業員満足度を確認する
禁止情報の入力件数、誤出力、外部公開、権限逸脱、問い合わせ件数、従業員満足度も確認します。作業時間が短くなっていても、修正時間や確認負荷、リスク事象が増えていれば、対象業務や手順を見直します。
規程・ツール・教育内容を定期的に見直す
モデル、機能、連携先、法令、契約、社内の利用実態は変化します。PoC終了時と本導入後のレビューで、利用規程、サービス設定、教育資料、問い合わせ手順、評価指標を確認します。
NISTのAI Risk Management Frameworkのように、リスクの特定、評価、対策、運用中のモニタリング、改善を循環させる考え方も参考になります。
よくある質問
社員がすでに個人アカウントで生成AIを使っている場合、会社は何から確認すべきですか?
利用サービス、業務、入力情報、アカウント管理、出力確認の方法を把握します。暫定的な禁止事項と相談窓口を案内し、正式サービスや法人契約の必要性を検討してください。
生成AIのPoCでは、どのような業務を候補にすればよいですか?
人が出力を確認でき、入力情報を制限しやすく、作業時間や修正時間を測れる業務を候補にします。資料作成、議事録、定型メール、公開情報のリサーチ、社内検索などを比較します。
無料版から試してから法人向けプランを検討してもよいですか?
無料か有料かだけで決めず、データの扱い、管理機能、アカウント管理、利用者数、既存ツールとの連携、費用、解約・移行のしやすさを確認します。
生成AIの利用規程は、どの部署が作成・承認すべきですか?
情報システム、法務・総務、人事、現場、経営層が担当範囲を確認し、作成者、承認者、運用責任者、問い合わせ窓口を明確にします。
生成AIを導入した効果は、何を見れば判断できますか?
作業時間だけでなく、品質、修正時間、処理件数、利用率、リスク事象、従業員満足度を組み合わせます。導入前の基準値と比較し、継続・見直し・撤退を判断できる形にします。
全社一斉に生成AIを導入する必要はありますか?
全社一斉導入を前提にせず、対象業務と利用者を限定したPoCで効果、リスク、運用負荷を確認します。ルールと窓口を整えたうえで、展開範囲を判断してください。
まとめ
生成AIで会社の仕事効率化を進めるときは、ツール選びから始めず、解決したい業務課題を定めます。対象業務、利用者、入力情報、確認者、評価指標、撤退条件を整理し、低リスクで可逆性の高い業務から限定的なPoCを実施します。
次に行うことは、社内の利用実態を確認し、候補業務を比較し、稟議書の項目と相談窓口を決めることです。情報システム、法務・総務、人事、現場、経営層の役割を分担し、利用規程と教育を整えてから、効果とリスクを定期的に見直しましょう。