生成AIをメール作成や議事録要約などの仕事で使うなら、業務名だけで利用可否を決めてはいけません。業務の重要度、入力情報の機密度、利用ツールとアカウント、出力を人が確認できるかの4軸で判定し、通常利用・要承認利用・禁止利用に分類します。
社内ルールには、許可するツールとアカウント、入力禁止情報、承認者、最終確認者、ログ管理、事故報告、社員教育、例外申請、見直し方法を盛り込みます。この記事では、生成AIの使い方を仕事で定めるための判断基準と、社内利用規程のたたき台を整理します。
生成AIを仕事で使う前に、社内ルールで決めること
生成AIの仕事利用では、プロンプトの書き方より先に、利用条件と責任の所在を定めます。最低限、次の項目を一体で設計しましょう。
- 会社が認めるツールとアカウント
- 利用できる業務と禁止する業務
- 入力可能な情報、入力禁止情報、匿名化の条件
- 上長・法務・情報システムなどの承認条件
- 出力を確認し、最終判断する責任者
- 申請、利用ログ、監査の方法
- 情報漏えい、誤出力、権利侵害などの事故報告
- 社員教育、問い合わせ窓口、例外申請
- ツール仕様や社内事情の変化を踏まえた見直し
社内ルールが曖昧なまま生成AIを使うと判断がばらつく理由
同じ議事録要約でも、公開情報だけを扱う場合と、顧客名や契約条件を含む場合ではリスクが異なります。同じサービスでも、個人アカウントと会社が管理するアカウントでは、保存・アクセス制御・ログの確認範囲が変わります。
そのため、業務名だけで「利用可」「禁止」と決めると、入力情報やツールの条件が抜け落ちます。経済産業省・総務省のAI事業者ガイドラインでも、リスクの大きさと発生可能性に応じて対策を変えるリスクベースアプローチが示されています。
規程と運用ガイドを分けて管理する
社内利用規程には、目的、対象、責任、禁止事項、承認、事故報告などの変わりにくい原則を記載します。一方、運用ガイドには、許可ツール一覧、業務別判定表、入力前チェック、申請書、事故報告テンプレート、FAQを置くと管理しやすくなります。
IPAのテキスト生成AIの導入・運用ガイドラインでも、組織でのルール策定・文書化やリスクマトリクスによる管理が扱われています。
生成AIの仕事での使い方を4つの軸で判断する
生成AIを仕事で使うかどうかは、次の順番で確認すると判定シートに記録しやすくなります。
- 業務の重要度:下書きや整理か、顧客対応・契約・人事などの重要業務か
- 入力情報の機密度:公開情報か、個人情報・顧客情報・営業秘密を含むか
- ツールとアカウント:会社が認めた環境か、保存・学習利用・ログ・削除を確認できるか
- 出力確認の要否:原資料との照合や、専門部署の承認を人が行えるか
判定時は、業務の目的と成果物、入力情報の分類、利用ツール、確認者と承認者を記録し、通常利用・要承認利用・禁止利用のいずれかに分類します。
判断に迷う場合に確認する社内窓口
利用可能なツール、業務範囲、入力情報、承認者が定まっていない場合は、業務情報を個人判断で入力しません。上長、情報システム・IT、情報セキュリティ、法務、コンプライアンス、個人情報保護担当などの相談先を社内ルールに明記します。
相談時には、利用目的、入力情報の分類、ツールとアカウント、出力の利用先、確認方法、外部システム連携の有無を添えます。
業務別に見る生成AIの利用可否
通常利用・要承認利用・禁止利用は、法律上の全国一律の分類ではありません。自社の情報分類、契約、業務の重要度、ツール条件に合わせて設定する社内基準です。
メール作成・情報整理・アイデア出しの利用条件
公開情報や、本人が作成した非機密の箇条書きをもとに、メールの構成や表現を整える利用は、通常利用の候補です。ただし、送信前には人が確認します。
顧客名、苦情内容、契約条件、未公開価格、個人情報を含む場合は、匿名化、指定環境、承認の要否を確認します。宛先、日付、金額、期限、添付ファイル、契約上の表現も照合してください。
議事録要約・資料のたたき台を作る場合の確認事項
議事録には、発言者、顧客情報、営業秘密、未公開の意思決定、取引条件が含まれることがあります。「議事録要約」という業務名だけで通常利用に分類せず、情報分類とツールの保存・削除条件を確認します。
要約後は、発言者、決定事項、担当者、期限、保留事項、数字、固有名詞、契約条件を原本と照合します。資料のたたき台も最終成果物とは扱わず、事実、出典、著作権、商標、肖像、営業秘密を確認します。著作権については、文化庁のAIと著作権に関するチェックリスト&ガイダンスが確認材料になります。
通常利用・要承認利用・禁止利用の分類例
比較する軸を「利用条件」と「業務例」に絞ると、スマートフォンでも確認しやすくなります。
| 分類 | 利用条件 | 業務例 |
|---|---|---|
| 通常利用 | 許可ツール・低機密度・人による確認 | 公開情報のメール文章調整 |
| 要承認利用 | 個人情報・顧客情報・営業秘密・外部連携など | 顧客情報を含む議事録要約 |
| 禁止利用 | 認証情報の入力・契約で禁止された情報・AIだけの重要判断 | パスワード入力、人事評価の最終判断 |
採用、人事評価、融資・与信、医療・安全、法務判断、契約締結、金銭支払い、セキュリティ設定変更などは、生成AIだけに最終決定権を持たせません。顧客情報を扱う場合も、指定環境や承認条件によって扱いが変わるため、自社の情報分類と契約を確認します。
生成AIに入力してよい情報と禁止する情報を定義する
「法人向け」「学習に使わない」という説明だけで、入力可能な情報が決まるわけではありません。保存、監視ログ、管理者アクセス、再委託、国外移転、削除、契約終了後の扱いも確認します。
入力禁止情報に含める情報
- マイナンバーなどの特定個人情報
- 要配慮個人情報
- 顧客・従業員の個人情報
- パスワード、APIキーなどの認証情報
- 未公開の営業秘密や財務情報
- 契約上、第三者提供が制限される情報
- 脆弱性情報
- 個人を特定できる会議録
個人情報を含むプロンプトを入力する場合は、利用目的の範囲内か、サービス提供者によるデータ利用があるか、第三者提供や委託に当たる可能性があるかを確認します。個人情報保護委員会の生成AIサービスの利用に関する注意喚起等も確認してください。
未公開情報・契約情報・認証情報を扱う際の考え方
未公開の価格、契約条件、製品計画、取引先との秘密保持対象情報は、入力前に情報分類と契約を確認します。認証情報やAPIキーは、匿名化では代替できないため、入力禁止情報として明示します。
外部システムを操作するAIエージェントやAPI連携は、文章生成とは別に扱います。操作権限、誤操作、プロンプトインジェクション、実行前の承認を確認し、新規連携は要承認とする整理が考えられます。
匿名化・マスキングの条件をルール化する
氏名を削除しても、所属、役職、日時、案件名、発言内容の組み合わせから個人や顧客を特定できる場合があります。入力前に再識別の可能性を確認し、誰がどの項目をどの方法で置き換えたかを記録します。
重要な情報では、マスキング後のデータを別の情報と照合できないか、別担当者が確認する手順も検討します。
利用ツール・アカウント・承認者の責任分担を決める
会社が利用を認めるツールとアカウントの範囲
許可ツール一覧には、サービス名だけでなく、契約主体、利用可能なアカウント、データ保存場所、入力・出力データの利用目的、学習利用の有無、保持期間、削除方法、監査ログ、アクセス制御、再委託先、事故通知の条件を記載します。
OpenAIはビジネス向けデータについて、既定ではモデル訓練に利用しないと説明していますが、プラン、設定、オプトイン、保持期間などの条件確認が必要です。詳細はBusiness data privacy, security, and complianceで確認できます。
Microsoft Copilotの法人向け環境でも、モデル訓練への利用と、プロンプト・応答の保存や監査は別の論点です。Data, Privacy, and Security for Microsoft Copilotなどの公式情報と、自社の契約・設定を照合します。
上長・法務・情報システム・総務の役割
- 経営・AI統括責任者:方針、リスク許容度、全社の承認基準
- 情報システム・セキュリティ:ツール登録、アクセス制御、ログ、技術的対策
- 法務・コンプライアンス・個人情報保護担当:法令、契約、個人情報、権利面の確認
- 業務部門・上長:ユースケース、入力情報、最終成果物の責任
- 総務・人事:規程周知、教育、問い合わせ受付
AIの企画、調達、データ取扱い、利活用、運用、インシデント対応まで関係部門を関与させる考え方は、AISIのCAIOガイド/AIガバナンス実務マニュアルでも扱われています。
生成AIの出力を確認し最終判断する責任者
生成AIではなく、成果物や業務の最終責任者を明確にします。出力を使う担当者は、事実、完全性、最新性、権利侵害、偏りを確認し、必要な承認を受けてから外部共有や意思決定に利用します。
メールなら送信者、議事録なら会議の責任者、顧客回答なら担当部署の承認者というように、成果物ごとに確認者を定めます。
生成AIの利用を日常運用するための申請・ログ・事故対応・教育
通常利用と要承認利用の申請・承認フロー
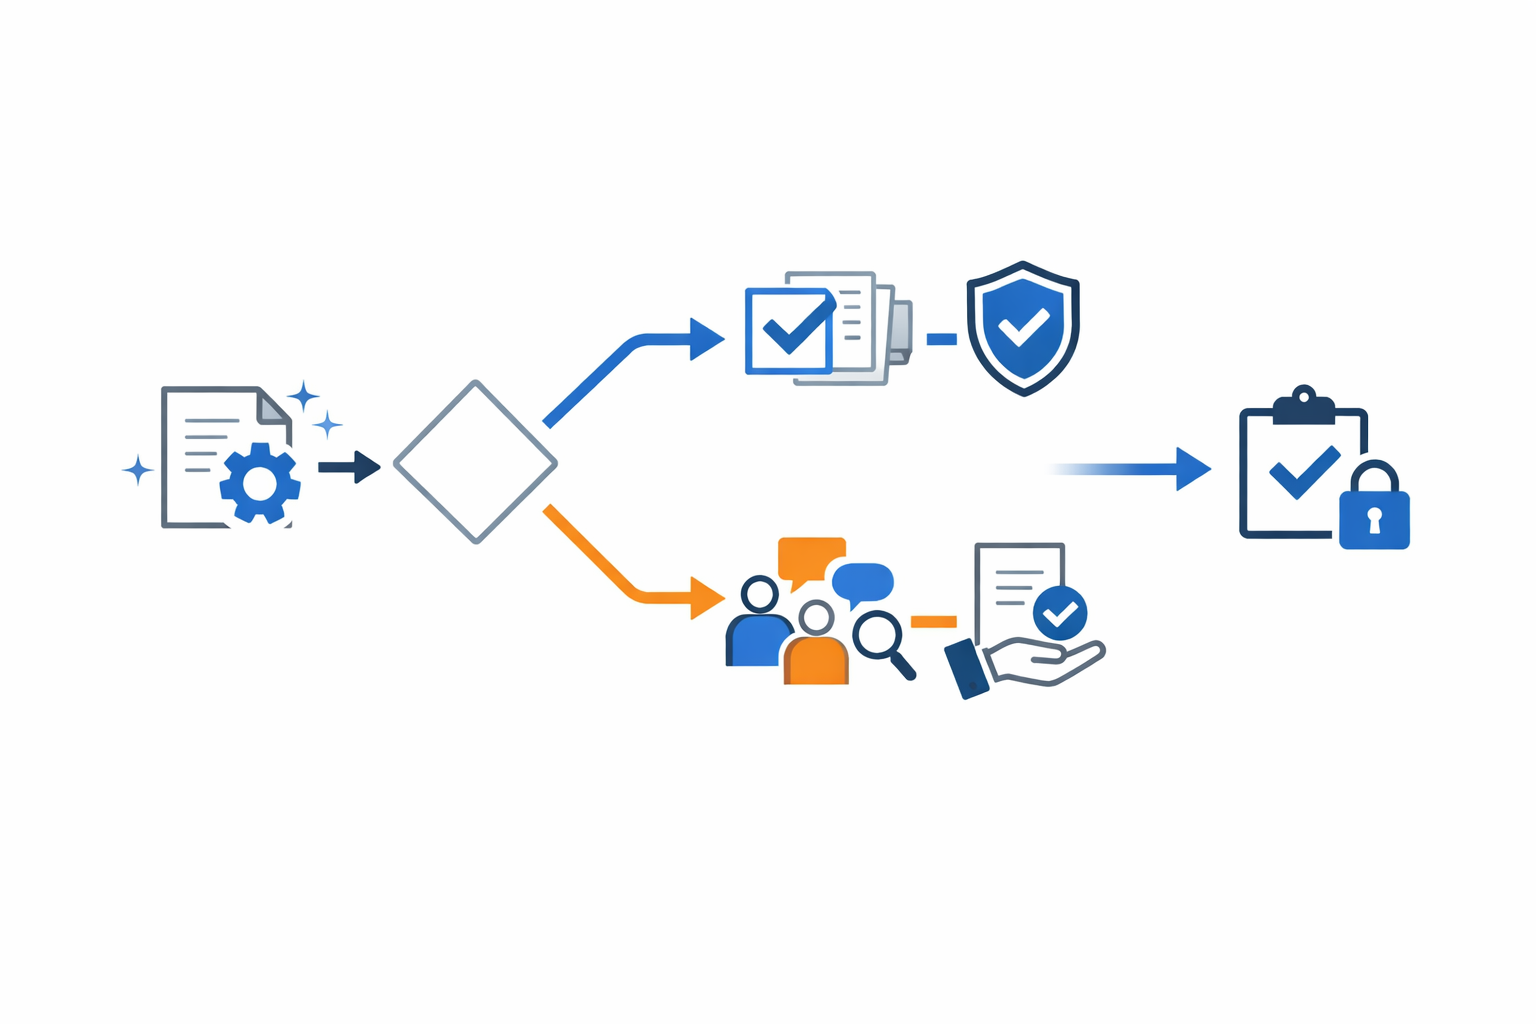
通常利用は、許可ツール、許可業務、入力制限、人による確認を条件に、個別申請を省略する設計が考えられます。次の業務は要承認に分類する候補です。
- 個人情報、顧客情報、営業秘密を扱う
- 外部公開物を作成する
- 法務、人事、財務、セキュリティに関係する
- 外部システムと連携する
- 新しいサービスやAPIを利用する
申請書には、利用目的、入力情報の分類、ツールとアカウント、出力の利用先、確認者、保存・削除方法、利用期間、例外条件を記載します。
例外申請と一時利用を記録する
既存の分類に当てはまらない業務は、例外申請にします。なぜ通常ルールで扱えないのか、どの情報を使うのか、共有範囲、利用期限、終了条件を残します。
承認した例外には、利用者、ツール、対象業務、入力情報、承認者、期限を紐づけ、終了後に成果物、ログ、不要データの削除状況を確認します。
ログ保存・利用状況の把握・監査
誰が、いつ、どのツール・モデルを使い、どの業務目的で、どの情報分類を扱い、どの承認を得て、どの出力を採用したかを追跡できる形にします。
ただし、プロンプト全文には個人情報や機密情報が含まれる可能性があります。保存対象、閲覧権限、保存期間、マスキング、削除手順を既存の監査規程に合わせて定めてください。ログを保存することは、すべてのプロンプトを無期限に保存することではありません。
情報漏えい・誤出力・権利侵害が起きた場合の初動
情報漏えいだけでなく、誤出力、誤送信、著作権・商標侵害、差別的出力、プロンプトインジェクション、認証情報の入力、外部システムへの意図しない操作も報告対象にします。
- 利用、共有、送信、外部操作を停止する
- 利用時刻、利用者、ツール、アカウント、入力データ、出力、送信先を記録する
- 情報セキュリティ、個人情報保護、法務などへ連絡する
- 共有範囲と影響を確認する
- 再発防止策とルール改定の要否を記録する
社員教育・周知・問い合わせ窓口を整備する
教育には、プロンプトの書き方だけでなく、入力禁止情報、情報分類、許可ツール、出力の事実確認、個人情報、著作権、秘密保持、事故報告、ログ、フィッシング、プロンプトインジェクションを含めます。
IPAのAI利用者のためのセキュリティ豆知識も、社員教育の題材として確認できます。
社内利用規程のたたき台と策定チェックリスト
生成AI社内利用規程に盛り込む項目
- 目的と適用範囲
- 用語の定義
- 許可するツール・アカウント
- 通常利用、要承認利用、禁止利用
- 入力禁止情報と匿名化・マスキング
- 出力確認と最終責任者
- 申請、承認、例外申請
- ログ、監査、保存、削除
- 事故・違反時の報告と初動
- 社員教育、問い合わせ窓口、規程の見直し
利用可否・入力禁止・承認・出力確認を定める規程サンプル
次の文面を自社の業務、情報分類、契約、既存規程に合わせて調整します。
当社は、業務の重要度、入力情報の機密度、利用ツールの契約・管理条件、出力確認の要否を確認し、生成AIの利用範囲を定める。
利用者は、会社が承認したツールおよびアカウントを使用し、承認されていない個人アカウントへ業務上の機密情報を入力してはならない。
個人情報、認証情報、営業秘密、契約上提供が制限された情報その他会社が指定する情報は、承認された環境と手順を除き入力してはならない。
生成AIの出力は、業務の最終責任者が事実、権利、契約、法令その他必要な事項を確認し、承認したうえで利用する。重要な判断を生成AIの出力だけで決定してはならない。
事故またはその疑いを把握した場合、利用者は利用を停止し、定められた窓口へ報告する。
責任分担・ログ・事故対応・教育のチェックリスト
- 経営・AI統括責任者を定めたか
- 許可ツールと許可アカウントを登録したか
- 業務別の利用可否判定シートを作ったか
- 入力禁止情報を情報分類と整合させたか
- 通常利用と要承認利用の条件を分けたか
- 最終成果物の確認者を定めたか
- 申請・例外申請の様式を作ったか
- ログの保存対象、閲覧権限、保存期間、削除方法を定めたか
- 事故報告先と初動手順を周知したか
- 社員教育と問い合わせ窓口を整備したか
- 既存の情報セキュリティ、個人情報、秘密情報、文書管理、著作権、インシデント対応の規程と矛盾がないか
- 見直しの担当者と時期を決めたか
運用開始後にルールを見直し、既存の社内ガイドと役割分担する
問い合わせと例外申請を規程改定につなげる
問い合わせ内容を単発の回答で終わらせず、FAQや判定表へ反映します。規程本文には目的、責任、禁止事項、承認、事故報告を残し、運用ガイドにはツール一覧、業務別判定表、申請書、事故報告テンプレートを置くと、仕様変更にも対応しやすくなります。
利用状況とヒヤリハットを見直し材料にする
利用件数だけでなく、どの業務で例外申請が発生したか、どの情報分類が判断を難しくしたか、出力確認でどのような誤りが見つかったかを確認します。
入力先の間違い、共有範囲の設定ミス、出典確認の漏れなどのヒヤリハットも記録し、教育内容、申請項目、ツール設定、承認基準の見直しに反映します。
導入手順・個人向け安全利用・業務活用記事との使い分け
社内規程は会社としての利用可否と責任分担を定める文書です。導入手順は登録や設定、個人向け安全利用ガイドは入力前後の行動、業務活用ガイドはメールや議事録の具体的な使い方を扱います。
目的ごとに文書を分けてリンクさせると、規程の原則と現場の操作手順を管理しやすくなります。
よくある質問
会社の生成AI利用ルールがない場合、社員は仕事で使えますか?
会社が認めるツール、業務範囲、入力情報、承認者が定まっていない場合は、業務情報を自己判断で入力せず、上長や情報システム・IT・法務などへ確認します。就業規則、情報セキュリティ規程、秘密保持契約、個人情報保護方針、取引先との契約も確認対象です。
個人アカウントの生成AIを仕事で使えますか?
会社が認めたアカウントか、会社の契約・管理下にあるか、業務情報の入力が許可されているかで判断します。機密情報を個人アカウントへ入力する前に、社内ルールと承認条件を確認してください。
メール作成や議事録要約は通常利用に分類できますか?
業務名だけでは決めません。入力情報の機密度、利用ツール、出力確認の要否、承認条件を組み合わせます。公開情報を使うメールの文章調整は通常利用の候補ですが、顧客情報や営業秘密を含む議事録は、指定環境や承認を条件にする整理が考えられます。
生成AIの出力は誰が確認・承認すればよいですか?
生成AIではなく、成果物や業務の最終責任者を明確にします。事実、誤り、契約、著作権、個人情報などを確認し、外部送信や重要判断の前に必要な承認を受けます。
生成AIに入力した内容や利用履歴は保存すべきですか?
ログの対象、保存担当、閲覧権限、保存期間、削除方法を、自社のリスクと既存の監査規程に合わせて定めます。プロンプト全文には機密情報が含まれる場合があるため、無期限保存を前提にせず、必要な証跡と情報保護を両立させます。
情報漏えいが疑われる場合、最初に何をすべきですか?
利用、共有、送信、外部操作を停止し、入力データ、出力、利用時刻、アカウント、ツール、送信先を記録します。そのうえで、社内の情報セキュリティ、個人情報保護、法務など、定められた報告先へ連絡してください。
まとめ
生成AIの使い方を仕事で定めるときは、サービス名や業務名だけで利用可否を決めません。次の4つを確認し、通常利用・要承認利用・禁止利用へ分類します。
- 業務の重要度
- 入力情報の機密度
- 利用ツールとアカウントの管理条件
- 人による出力確認と最終承認の要否
まずは社内の業務を1つ選び、入力情報、利用ツール、確認者、承認者を記載した判定シートを作成しましょう。その結果をもとに、許可ツール一覧、入力禁止情報、承認フロー、ログ、事故報告、教育、問い合わせ窓口を整備します。規程と運用ガイドを分け、問い合わせや例外申請を継続的な見直しにつなげてください。