生成AIを部署やチームで使い始めると、社員ごとのプロンプトが乱立し、出力品質や使い方にばらつきが生じます。個人向けの生成AIプロンプトテンプレートをそのまま社内配布しても、入力してよい情報、出力の確認者、対象ツール、更新担当が決まっていなければ、継続的な運用にはつながりません。
社内で使う生成AIプロンプトテンプレートは、本文だけでなく、目的・対象業務・利用者・入力条件・禁止事項・出力形式・対象ツール・責任者・承認状況・版・更新日・評価結果まで一体で管理します。
この記事では、生成AIプロンプトテンプレートを社内資産として標準化し、作成、レビュー、承認、公開、更新、廃止まで運用する方法を解説します。結論として、最初から全社展開するのではなく、入力と出力の形式を定めやすく、人間による確認を組み込みやすい業務から試行するのが現実的です。
生成AIプロンプトテンプレートを社内標準化する意味と個人利用との違い
個人利用では、本人が使い方や注意点を理解していれば、プロンプトを簡単なメモとして保存できます。一方、社内共有では、別の人が同じ条件で使えること、入力禁止情報が分かること、出力を誰が確認するかが明確であることが必要です。
個人向けテンプレートと社内共有テンプレートの役割
- 個人向け:用途の例文や指示文を探すための補助資料
- 社内共有向け:対象業務、利用者、入力条件、禁止事項、出力形式、対象ツール、責任者、承認状況、評価結果を管理する再利用単位
インターネット上のテンプレートを見つけても、本文をコピーして終わりにはしません。自社の業務で何に使うのか、どの情報を入力できるのか、出力を誰が確認するのかを整理してから登録します。
標準化で管理する情報
- 目的、対象業務、想定利用者、利用できる部署
- 入力項目、入力形式、入力可能な情報区分、入力禁止情報
- 期待する出力形式、文体、長さ、品質基準、禁止出力
- 対象ツール、モデル、バージョン、ツール固有設定
- 作成者、業務レビュー担当、リスクレビュー担当、承認者
- 版番号、変更履歴、公開日、更新日、廃止条件
- 評価方法、検証結果、利用状況、問い合わせ、問題の記録
IPAの「テキスト生成AIの導入・運用ガイドライン」でも、入力してはいけない情報やプロンプト上の注意、生成物の扱いを組織のルールとして文書化する重要性が示されています。
標準化の対象にする業務・プロンプトを選ぶ
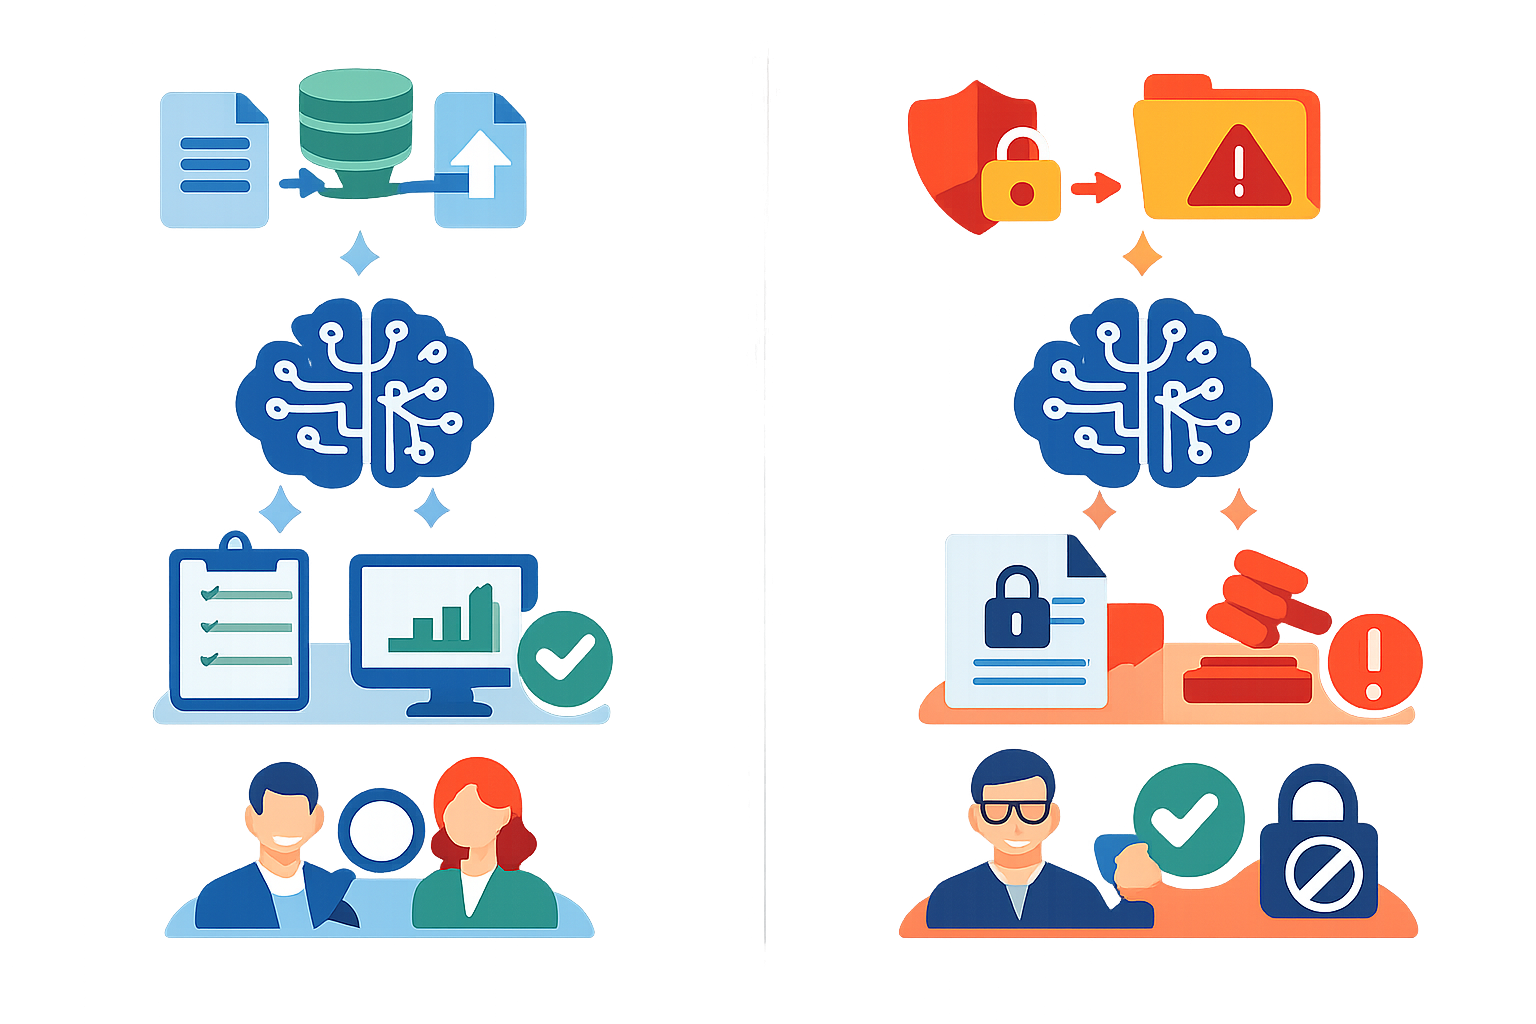
すべての業務を同じ方法でテンプレート化する必要はありません。入力と出力の形式、誤りの影響、利用者、情報の機微性を確認し、標準化の範囲を決めます。
標準化しやすい業務の判断軸
- 目的が明確:要約、構造化、校正、草案作成など、役割を説明できる
- 入力が整理されている:入力欄や入力形式を定められる
- 出力形式を指定できる:見出し、箇条書き、表、文字量などを決められる
- 品質基準を置ける:正確性、指示遵守、形式適合、人的修正量などを確認できる
- 人間が確認できる:生成結果をそのまま使わず、担当者が確認できる
候補には、会議録の構造化、社内文書の要約、定型FAQの草案、文章の校正、定型レポートの初稿作成などがあります。これは法令上の分類ではなく、社内で対象業務を整理するための考え方です。
標準テンプレートの対象外または個別審査にする業務
- 人事評価、採用、与信など、個人に重大な影響を与える判断
- 医療・法務判断など、専門家による確認を要する業務
- 人間の確認なしに顧客へ最終回答する業務
- 機密情報や個人情報を外部サービスへ入力する必要がある業務
- 第三者の著作物や生成物を公開・商用利用する業務
対象外にする場合も、単純に禁止するだけでは不十分です。個別審査、専門家確認、記録、利用制限、問題発生時の連絡経路などを別途設計します。
業務・リスク・利用者を確認する順番
- 業務の目的と、生成結果が使われる場所を確認する
- 入力データに個人情報、機密情報、第三者の著作物が含まれるか確認する
- 誤出力時の影響と、人間による確認方法を整理する
- 利用者、業務責任者、情報管理担当者を決める
- 対象ツールとモデルで実際の出力を検証する
NIST AI RMF Playbookの「Govern」でも、AIの目的、利用者、便益や悪影響、前提、制約、ライフサイクル上のリスクを文書化し、役割と責任を明確にする考え方が示されています。
プロンプトテンプレート台帳の項目と命名・分類ルールを設計する
台帳は、スプレッドシートや社内の文書管理ツールから始められます。複数の生成AIを使う場合は、各サービスの機能だけに依存せず、社内共通の台帳で横断管理します。
テンプレート台帳の必須項目
最初からすべてを任意項目にすると、必要な情報が抜けやすくなります。次の項目を必須項目の候補として整理し、高リスク業務だけ詳細な評価記録や法務確認を追加します。
- 識別情報:テンプレートID、名称、対象部署、用途、ステータス
- 目的:支援する業務と、出力を使う最終工程
- 利用条件:想定利用者、利用部署、対象ツール・モデル
- 入力条件:入力欄、入力形式、入力可能な情報区分、入力禁止情報
- 出力条件:形式、文体、長さ、必須項目、禁止出力
- 品質確認:確認項目、評価方法、出典確認、人的修正の記録
- 責任情報:作成者、レビュー担当、承認者、台帳管理者
- 変更情報:版、変更理由、承認日、適用開始日、更新期限
- 運用情報:利用状況、問い合わせ、エラー、ヒヤリハット、代替テンプレート、廃止条件
命名規則と分類・タグ設計
名称には担当者名や一時的なモデル名を固定的に入れず、担当者やモデルが変わっても同じ業務のテンプレートだと分かる形式にします。
説明用の例として、「部署-業務-用途-出力形式-連番」の形式があります。会議録の要約なら、HR-MTG-SUMMARY-001のように付けられます。これは組織共通の必須形式ではありません。
タグは、部署・業務領域、用途、利用先、社内リスク区分、対応ツール・モデル、入力データ区分、現行・申請中・停止・廃止などから、自社に必要なものを選びます。
共通プロンプト本文とツール固有設定は分けて記録します。変数の渡し方、システム指示、出力スキーマ、ツール呼び出し、データ保持設定はサービスによって異なる可能性があるためです。
最小限の台帳から始める
- テンプレートID、名称、目的、対象業務
- 入力欄、入力禁止情報、出力形式、品質基準
- 対象ツール・モデル、リスク区分
- 作成者、レビュー担当、承認者
- 版、公開日、更新日、評価結果、廃止条件
OpenAIのPrompt managementには、プロンプトID、変数、公開版、版履歴、ロールバック、版比較、評価結果との関連付けを扱う機能があります。ただし、これは特定サービスの実装例であり、すべての生成AIに共通する仕様ではありません。
作成から申請・レビュー・承認・公開までの運用フローを決める
テンプレートの品質は、本文の書き方だけで決まりません。作成者、業務レビュー担当、リスクレビュー担当、承認者、台帳管理者の役割を分けると、確認漏れを減らしやすくなります。
申請時に提示する情報
- 解決したい業務上の課題と想定利用者
- 入力データの例、入力禁止情報、匿名化やマスキングの要否
- 期待する出力形式、品質基準、出力を使う最終工程
- 対象ツール・モデルとツール固有設定
- 人間が確認する項目、問題発生時の連絡先
- 検証に使用した入力と評価結果
プロンプト本文は、次のように要素を分けるとレビューしやすくなります。
役割:担当する役割
目的:達成したいこと
入力:利用者が入力する情報
指示:実行してほしい作業
出力形式:見出し・箇条書き・表など
品質基準:確認したい条件
禁止事項:してはいけないこと
不明点の扱い:推測せず確認する、など
OpenAIの公式ガイダンスでも、目的、文脈、出力形式、長さ、文体を具体化し、入力データと指示を分ける方法が説明されています。
レビュー担当と承認者の役割
- 作成者:業務目的、本文、入力例、出力例を作成する
- 業務レビュー担当:業務手順や出力形式との適合性を確認する
- 情報管理・個人情報・法務担当:入力可否、契約条件、著作権、公開範囲を確認する
- 最終承認者:リスクと利用範囲を踏まえて公開可否を判断する
- 台帳管理者:ID、版、公開状態、履歴、アーカイブを管理する
低リスクの社内ブレーンストーミングは業務担当者とAI活用推進担当で確認し、顧客向け文書の下書きは情報管理や法務を含めて確認する、といった分け方が考えられます。これは法律上の一律基準ではなく、自社のリスク許容度に応じた運用案です。
承認済みテンプレートを公開する流れ
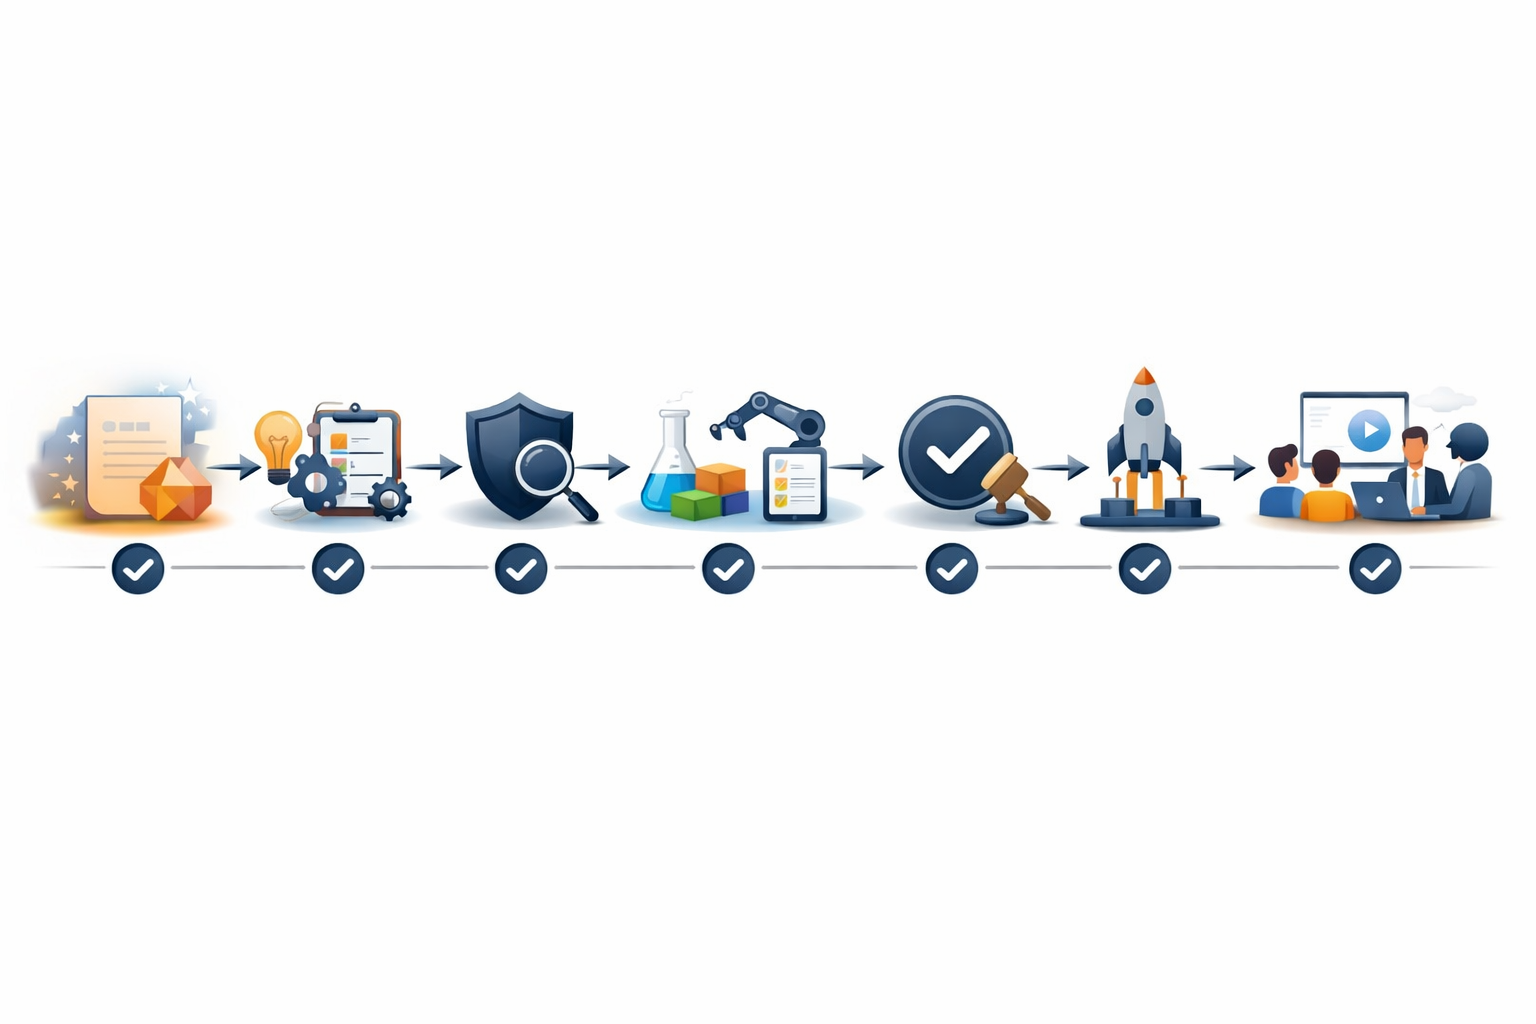
- 作成者が台帳と申請情報を登録する
- 業務レビュー担当が目的、入力、出力、品質基準を確認する
- 必要に応じて情報管理、個人情報、法務、知財の確認を行う
- 代表的な入力で出力を検証し、結果を記録する
- 最終承認者が利用範囲、権限、確認手順を承認する
- 台帳管理者が版、公開日、対象ツールを登録して公開する
- 利用者へ入力禁止情報、出力確認、問題時の連絡先を周知する
承認済みの本文だけでなく、利用条件とセットで公開します。利用者が個人用に改変した場合は、社内標準版とは別のテンプレートとして扱うルールも明記します。
リスク別の承認基準と利用者権限を設計する
承認を一律にすると、低リスクの用途にも過剰な確認が必要になります。一方、高リスク業務を簡単な確認だけで公開する設計にも注意が必要です。業務の重要度、入力情報、出力の利用目的、誤りの影響、外部公開の有無を基準に、承認段階を分けます。
承認レベルの整理例
次の分類は、社内ルールを設計するための説明用整理です。
| 区分 | 対象例 | 確認の考え方 |
|---|---|---|
| 低リスク | 社内のアイデア整理、文章の下書き | 業務担当者とAI活用推進担当が確認 |
| 中リスク | 顧客向け文書の下書き、外部公開の可能性がある資料 | 業務担当に加えて情報管理・法務などが確認 |
| 高リスク | 人事評価、採用、審査、法務判断など | 標準テンプレートの対象外、または専門家による個別承認 |
この区分は法令上の一律基準ではありません。分類を作るだけで安全性が確保されるわけではなく、利用者権限、最終確認、記録、問題時のエスカレーションも必要です。
機密情報・個人情報・著作権・誤情報の確認
- 個人情報や機密情報を入力してよいか
- サービス提供者が入力データをどのように扱うか
- 匿名化やマスキングが必要か
- 生成結果の誤情報をどう確認するか
- 第三者の著作物を入力してよいか
- 生成物の公開・商用利用に確認が必要か
- 出典確認や類似性確認を行うか
個人情報保護委員会の注意喚起では、個人情報を含むプロンプトを入力する場合、利用目的の達成に必要な範囲か確認し、サービス提供者が機械学習に利用しないことなど、データの取り扱いを確認するよう示しています。サービスの契約や設定は変わる可能性があるため、利用時点の条件を確認します。
著作権については、入力する著作物、生成物、利用目的、公開範囲などの個別事情を確認します。文化庁の「AIと著作権について」も確認先になります。
閲覧・利用・編集・承認・公開の権限
- 閲覧:承認済みテンプレートと利用条件を確認する
- 利用:承認済みテンプレートを実行する
- 編集:本文や入力項目を変更して申請する
- 承認:業務・情報管理・法務などの観点から承認する
- 公開・台帳管理:現行版の切り替え、履歴、アーカイブを管理する
試行版、承認済み、停止、廃止の状態を表示し、利用できる範囲を明示します。承認前のテンプレートと現行版を混在させないことがポイントです。
版管理・モデル変更時の再検証・更新・廃止・監査を運用する
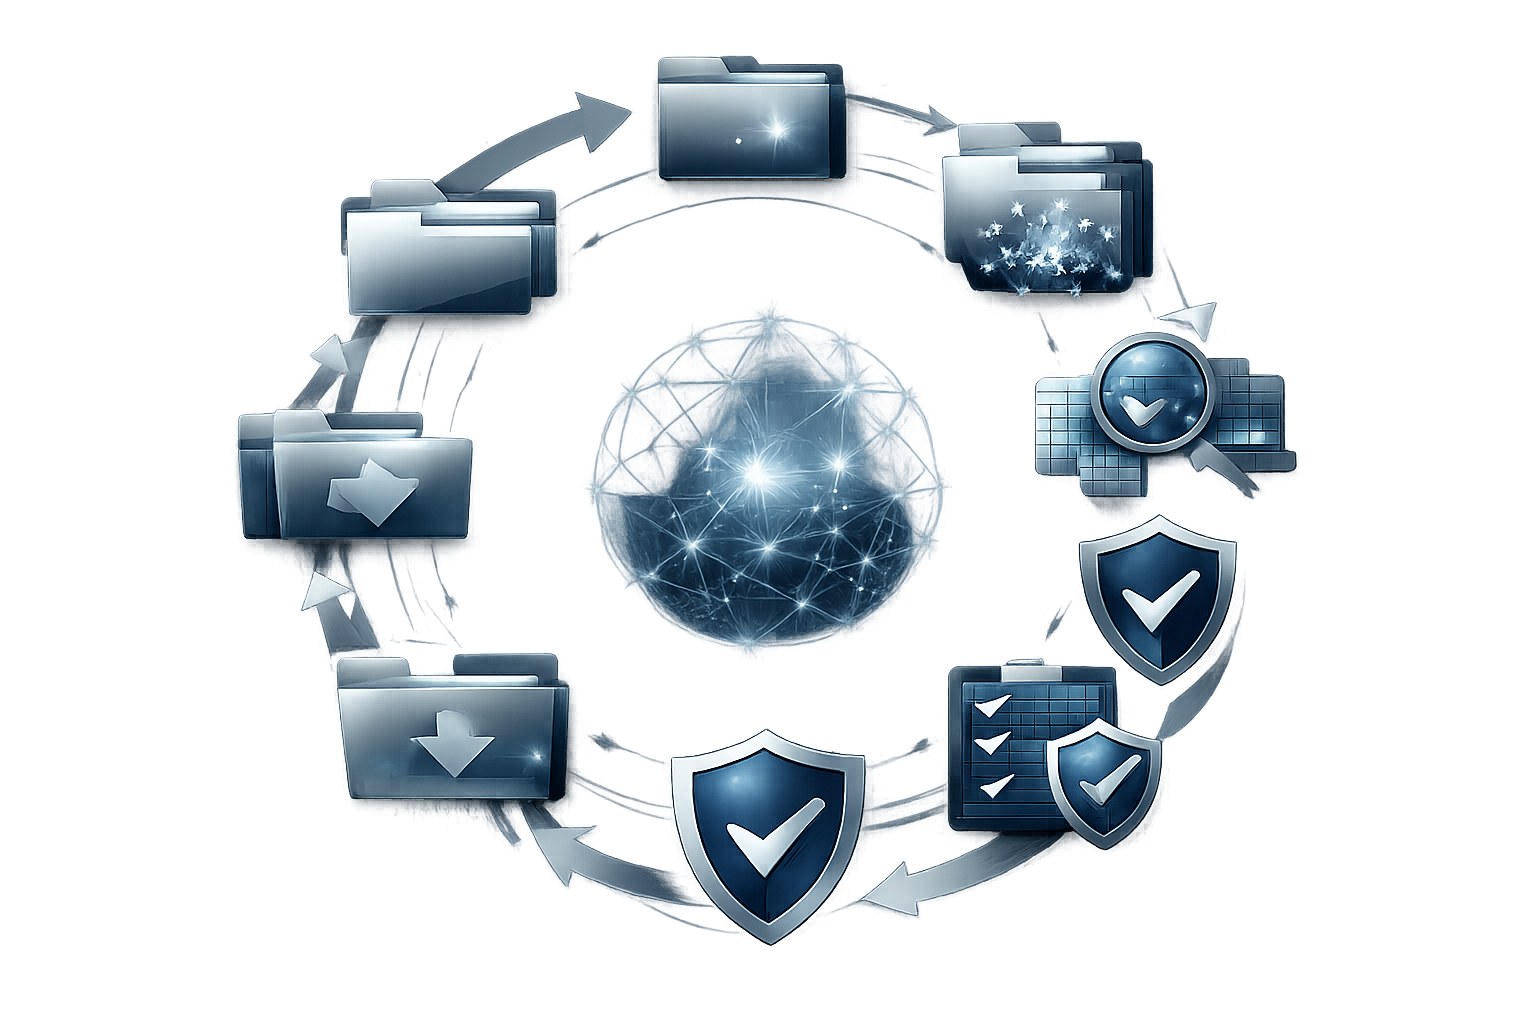
同じプロンプトでも、モデルや設定、入力文脈、接続ツールが変わると出力が変わる可能性があります。公開後も版、評価結果、変更履歴を残し、変更時に再検証します。
版番号・変更履歴・更新日を管理する
テンプレートIDは固定し、本文や入力項目の変更時に版番号を更新する方式が扱いやすい設計例です。次の情報を記録します。
- 現行版と過去版
- 変更箇所、変更理由、変更者
- 承認者、承認日、適用開始日
- 対象ツール、モデル、バージョン
- 評価結果、未解決の課題、ロールバック先
本文だけでなく、変数、出力形式、対象モデル、ツール固有設定を版更新の対象にするかも決めます。セマンティックバージョニングなどを使うことはできますが、組織共通の必須方式ではありません。
モデルや対象ツールが変わったときの再検証
OpenAIのPrompt engineeringでも、モデルのスナップショット変更によって同じプロンプトの挙動が変わり得るため、本番用途ではモデルの記録、テスト・評価セット、更新時の再評価が推奨されています。
- 代表的な入力と期待する出力条件を評価セットとして保存する
- 旧版と変更後の版を同じ条件で実行する
- 正確性、指示遵守、形式適合、禁止情報の出力を確認する
- 人的修正量、エラー、ヒヤリハットを記録する
- 承認者が公開継続、修正、停止を判断する
代表入力を用いた比較方法は説明用の仮想例です。必要なテスト件数は、業務の重要度と社内基準に応じて決めます。
更新・廃止・アーカイブの基準
- 業務要件、法令、社内規程が変わった
- 対象ツールやモデルが変更・終了した
- 重大な誤出力や情報漏えいリスクが判明した
- 評価基準を満たさなくなった
- 代替テンプレートへ移行した
- 利用状況が低下し、維持する理由を確認できない
古いテンプレートはすぐに削除せず、現行版と混同しない状態で利用停止・アーカイブする方法があります。過去の承認記録や障害原因の確認に必要な保存期間は、社内の文書管理、法務、監査のルールに従って決めます。
利用状況と変更履歴を監査する
- 利用されたテンプレートIDと版
- 承認日、公開日、更新日
- 対象ツール・モデルの変更履歴
- エラー、問い合わせ、ヒヤリハット
- 未承認テンプレートの発生状況
- 廃止版が現行版と混同されていないか
NIST AI RMF Playbookの「Manage」でも、運用後の監視、フィードバック、インシデント対応、変更管理、復旧、廃止を含む管理が示されています。
小規模な業務から導入し、定着状況を評価する
社内標準化は、台帳を作るだけでは完了しません。実際の利用者が登録、承認、利用、報告、更新の流れを扱えるか確認し、運用ルールを調整します。
試行する部署・業務・テンプレートの選び方
- 目的と入力・出力の形式を説明できる
- 利用者と業務責任者が明確である
- 機密情報や個人情報の扱いを確認できる
- 出力を人間が確認する工程を置ける
- 評価用の入力と品質基準を準備できる
説明用の仮想例として、社内会議録の要約テンプレートを対象にし、入力欄、出力見出し、個人情報の入力禁止、対象ツール、レビュー担当、現行版、更新日、評価済みモデルを台帳へ登録する方法があります。
試行開始前に周知するルール
- 利用できるテンプレートと利用できないテンプレート
- 入力禁止情報と、匿名化・マスキングの方法
- 生成結果を外部へ出す前の確認手順
- 誤出力、情報漏えい、著作権上の懸念がある場合の連絡先
- 個人が改変したプロンプトを標準版と混同しない方法
- 問題や改善要望を記録する場所
定着状況を確認する評価項目
- 承認済みテンプレートの利用状況
- 利用後の作業時間と出力の修正量
- エラー、ヒヤリハット、問い合わせ数
- 承認にかかった期間
- 未承認テンプレートの発生状況
- 更新・廃止処理にかかった負担
これらは社内運用を評価するための項目です。導入前後や版変更前後で記録し、台帳や運用ルールの見直し材料にします。
試行結果をもとに標準化の範囲を見直す
- 利用者が台帳項目を理解できたか確認する
- 承認者が申請情報から必要な判断をできたか整理する
- 対象ツールやモデルの差分を記録できたか確認する
- 出力確認や問題報告が実行されたか確認する
- 更新、停止、アーカイブの手順を見直す
- 標準化を広げる業務と個別審査に残す業務を分ける
よくある質問
個人向けの生成AIプロンプトテンプレートを、そのまま社内で共有してもよいですか?
そのまま配布するのではなく、対象業務、入力条件、禁止事項、利用ツール、責任者、承認状況を確認します。個人向けテンプレート集は具体例を探す補助資料と位置づけ、自社の業務や情報管理の条件に合わせて登録してください。
ChatGPT用のプロンプトテンプレートを他の生成AIでも使えますか?
本文を移植できる場合はありますが、同等の出力になるとは限りません。共通プロンプト本文と、システム指示、変数、出力形式、ツール呼び出し、データ保持設定などを分け、生成AIごとに動作と出力を確認します。
プロンプトテンプレートの承認者は誰にすべきですか?
一律に決めず、業務の重要度、扱う情報、出力の利用目的、誤りの影響、外部公開の有無に応じて決めます。業務担当、AI活用の管理担当、情報管理、個人情報、法務、知財などから必要な担当者を組み合わせます。
古いプロンプトテンプレートは削除すべきですか?
現行版と混同しない状態で利用停止し、履歴確認や監査に必要な情報をアーカイブする方法があります。利用状況、代替テンプレート、モデル変更、重大な問題、社内の保存ルールを確認して扱いを決めます。
社内でプロンプトテンプレートを標準化するとき、最初から全社展開すべきですか?
対象部署、業務、利用者を限定して試行し、台帳、承認、権限、再検証、更新・廃止の運用を確認してから、標準化の範囲を広げる方法があります。
まとめ
生成AIプロンプトテンプレートを社内で使う場合、本文の共有だけでは不十分です。目的、対象業務、入力条件、禁止事項、出力形式、対象ツール・モデル、責任者、承認状況、版、更新日、評価結果を一体で管理します。
- 標準化する業務と対象外にする業務を整理する
- テンプレート台帳の必須項目を決める
- 作成者、レビュー担当、承認者、台帳管理者を分ける
- リスクに応じた権限と承認基準を設定する
- 対象ツール・モデルごとに検証し、版履歴を残す
- 限定した範囲で試行し、利用状況や問題を記録する
個人向けの生成AIプロンプトテンプレートは、社内標準化の出発点として活用できます。自社の情報管理と業務手順に合わせて、承認・評価・更新・廃止まで含む運用へ落とし込むことが、継続して使えるテンプレート管理につながります。